Mehr als 382.000 E-Mails mit mutmaßlich kriminellem Hintergrund wurden 2025 an den Phishing-Radar der Verbraucherzentrale NRW weitergeleitet. Auch QR-Codes werden für Phishing-Versuche missbraucht. Bei dieser als Quishing bezeichneten Betrugsmasche verstecken Cyberkriminelle schädliche Links hinter QR-Codes, um dich auf gefälschte Websites zu locken und beispielsweise Zugangsdaten oder Zahlungsinformationen abzugreifen.
Gefälschte QR-Codes können dir dabei an den unterschiedlichsten Orten begegnen: in E-Mails und Briefen, auf Parkautomaten oder Ladesäulen und sogar beim Online-Shopping. In diesem Artikel erfährst du, wie Quishing funktioniert, woran du einen Fake-QR-Code erkennst und wie du dich vor QR-Code-Betrug schützen kannst.
Was ist Quishing?
Quishing ist eine Form des Phishings, bei der Betrüger QR-Codes nutzen, um ihre Opfer auf gefälschte oder schädliche Websites zu locken. Der Begriff setzt sich aus „QR-Code“ und „Phishing“ zusammen.
Statt einen verdächtigen Link direkt in einer E-Mail oder SMS anzuzeigen, verstecken die Angreifer die Zieladresse hinter einem QR-Code. Nach dem Scannen kann dieser beispielsweise auf eine täuschend echt nachgebaute Login- oder Zahlungsseite führen. Dort sollen Opfer dazu gebracht werden, Passwörter, Kreditkartendaten oder andere persönliche Informationen preiszugeben.
Das Tückische daran: Bei einem QR-Code ist das eigentliche Linkziel nicht unmittelbar sichtbar. Dadurch lässt sich eine gefälschte Website vor dem Scannen schwerer erkennen als bei einem gewöhnlichen Link.
Was ist Quishing? Kurz erklärt
Quishing (auch QR-Code-Phishing) ist eine Betrugsmasche, bei der ein QR-Code auf eine gefälschte oder schädliche Website führt. Ziel ist meist, persönliche Daten, Zugangsdaten oder Zahlungsinformationen zu stehlen.
Wie funktioniert Quishing?
Beim Quishing verstecken Betrüger einen schädlichen Link in einem QR-Code. Dieser kann beispielsweise in einer E-Mail, einem Brief oder einer Nachricht auftauchen. Auch beim Smishing, also Phishing per SMS, können Betrüger QR-Codes als Köder einsetzen. In der realen Welt können manipulierte Codes wiederum auf Parkautomaten, Ladesäulen oder Plakaten angebracht sein.
Wer den Code scannt, landet möglicherweise auf einer gefälschten Website, die einer legitimen Seite täuschend ähnlich sieht.
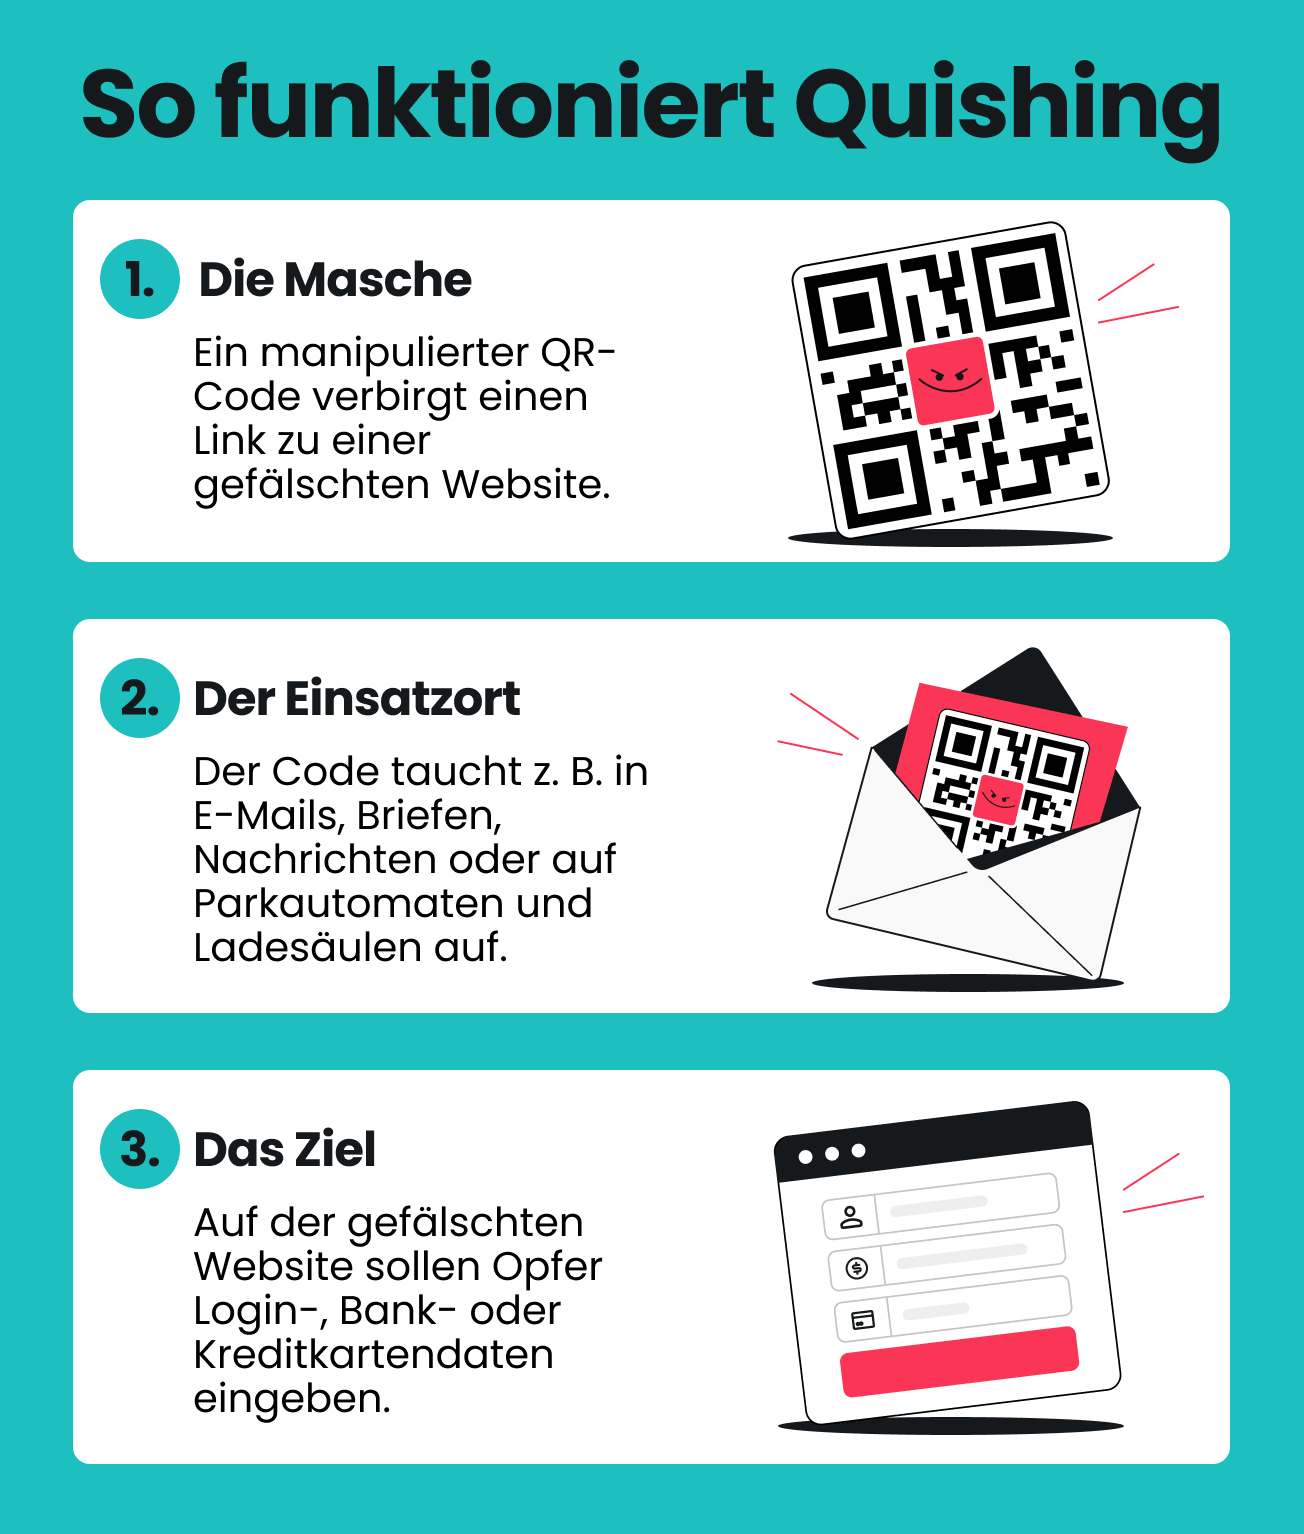
Typischerweise läuft eine Quishing-Betrugsmasche in drei Schritten ab:
- Die Masche: Betrüger erstellen einen QR-Code, der auf eine manipulierte Website führt. In E-Mails kann der QR-Code die Erkennung zusätzlich erschweren, weil die Zieladresse nicht als gewöhnlicher Textlink sichtbar ist.
- Der Einsatzort: Der Fake-QR-Code wird dort platziert, wo er möglichst glaubwürdig wirkt – etwa in einer vermeintlichen Nachricht deiner Bank, auf einem gefälschten Schreiben oder als Aufkleber über dem echten QR-Code eines Parkautomaten. Auch in Nachrichten von angeblichen Käufern auf Verkaufsplattformen können solche Codes auftauchen.
- Das Ziel: Nach dem Scannen führt der QR-Code beispielsweise zu einer gefälschten Login- oder Zahlungsseite. Dort versuchen die Betrüger, Passwörter, Online-Banking-Zugangsdaten oder Kreditkarteninformationen abzugreifen.
Beispiele für Quishing: Diese Maschen solltest du kennen
Quishing kann sowohl digital als auch in der realen Welt auftreten. Gefälschte QR-Codes können in E-Mails und Briefen stecken, auf öffentlichen Automaten angebracht sein oder beim Online-Shopping verschickt werden. Dabei setzen Betrüger häufig auf bekannte Unternehmen und alltägliche Situationen, damit der QR-Code möglichst vertrauenswürdig wirkt.
Quishing per E-Mail
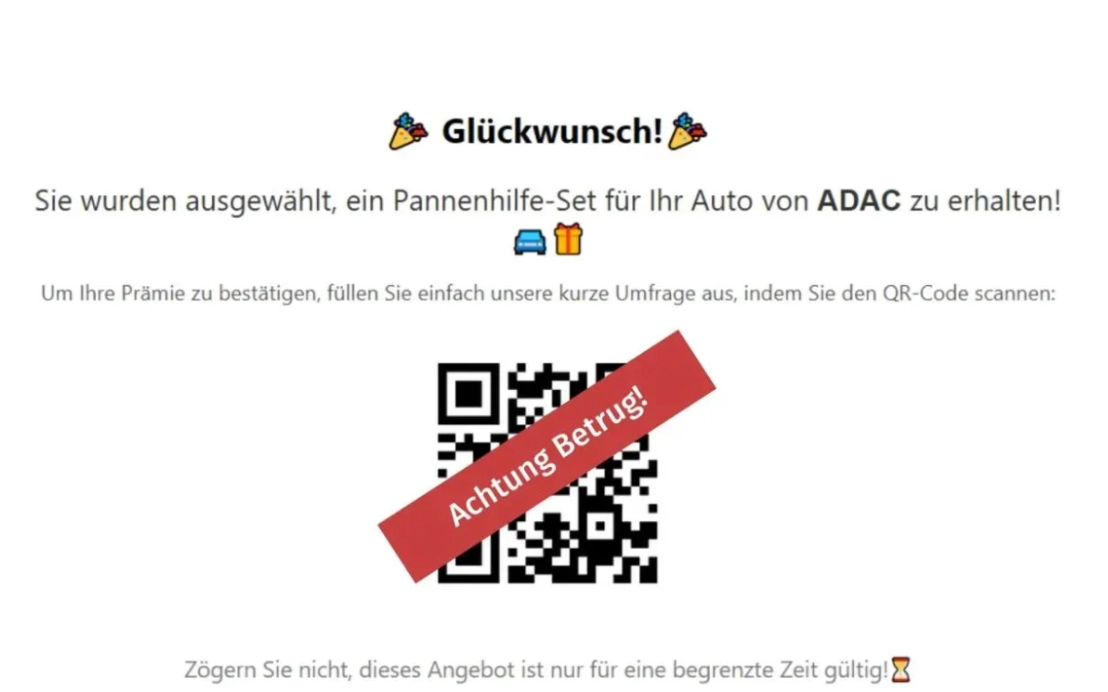
Bei Quishing per E-Mail ersetzen QR-Codes häufig den klassischen Phishing-Link. Ein reales Beispiel sind gefälschte Nachrichten im Namen des ADAC: Darin wird den Empfänger:innen eine Belohnung für die Teilnahme an einer angeblichen Umfrage versprochen. Um daran teilzunehmen beziehungsweise die Belohnung zu erhalten, sollen sie einen QR-Code scannen. Die Verbraucherzentrale beschreibt dabei als eigentliches Ziel das Sammeln persönlicher Daten und Bankverbindungen.
Der Vorteil für die Betrüger: Die schädliche Webadresse ist nicht als gewöhnlicher Link in der Nachricht sichtbar. Wer den Code scannt, kann stattdessen auf einer gefälschten Website landen, auf der persönliche Daten abgefragt werden.
Wenn regelmäßig unerwünschte oder verdächtige Nachrichten in deinem Postfach landen, erfährst du außerdem, wie du Spam-Mails verhindern und dein Postfach besser schützen kannst.
Woran erkennst du die Masche? Sei skeptisch, wenn dir in einer unerwarteten E-Mail eine Belohnung, ein Gewinn oder ein Geschenk versprochen wird und du dafür einen QR-Code scannen sollst. Prüfe das Angebot stattdessen direkt auf der offiziellen Website des vermeintlichen Absenders.
Quelle: https://www.verbraucherzentrale.de
Quishing per Brief
Quishing beschränkt sich nicht auf digitale Nachrichten. Betrüger verschicken auch gefälschte Briefe, die auf den ersten Blick wie offizielle Schreiben von Banken oder anderen Unternehmen aussehen.
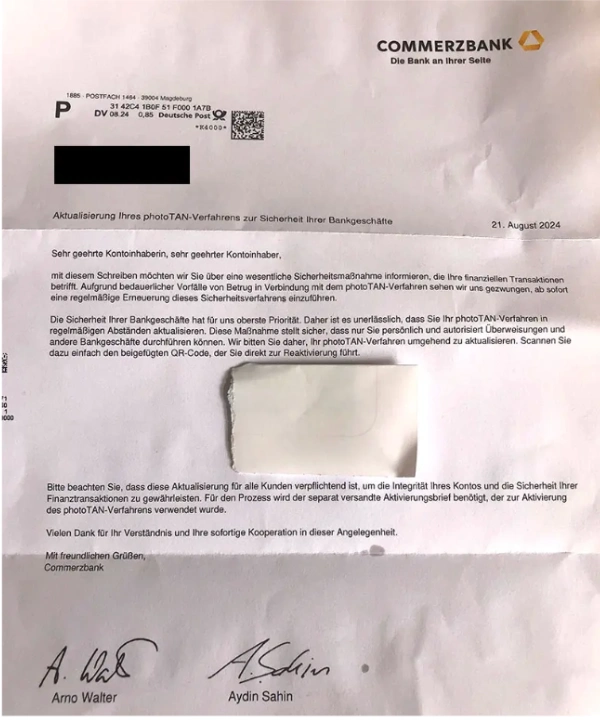
Die Verbraucherzentrale dokumentierte beispielsweise gefälschte Briefe im Namen der Commerzbank. Darin wurden Kund:innen aufgefordert, ihr E-Banking beziehungsweise das photoTAN-Verfahren zu aktualisieren. Ein QR-Code sollte vermeintlich zur erforderlichen Aktualisierung führen – tatsächlich führte er jedoch auf eine von Kriminellen kontrollierte Website, auf der Banking-Daten abgegriffen werden sollten.
Woran erkennst du die Masche? Sei vorsichtig, wenn dich ein unerwarteter Brief dazu auffordert, über einen QR-Code deine Banking- oder Zugangsdaten zu bestätigen oder eine Sicherheitsfunktion zu aktualisieren. Öffne stattdessen die Banking-App oder Website deiner Bank selbst und prüfe dort, ob tatsächlich Handlungsbedarf besteht.
Quelle: https://www.verbraucherzentrale.de
Quishing im Alltag
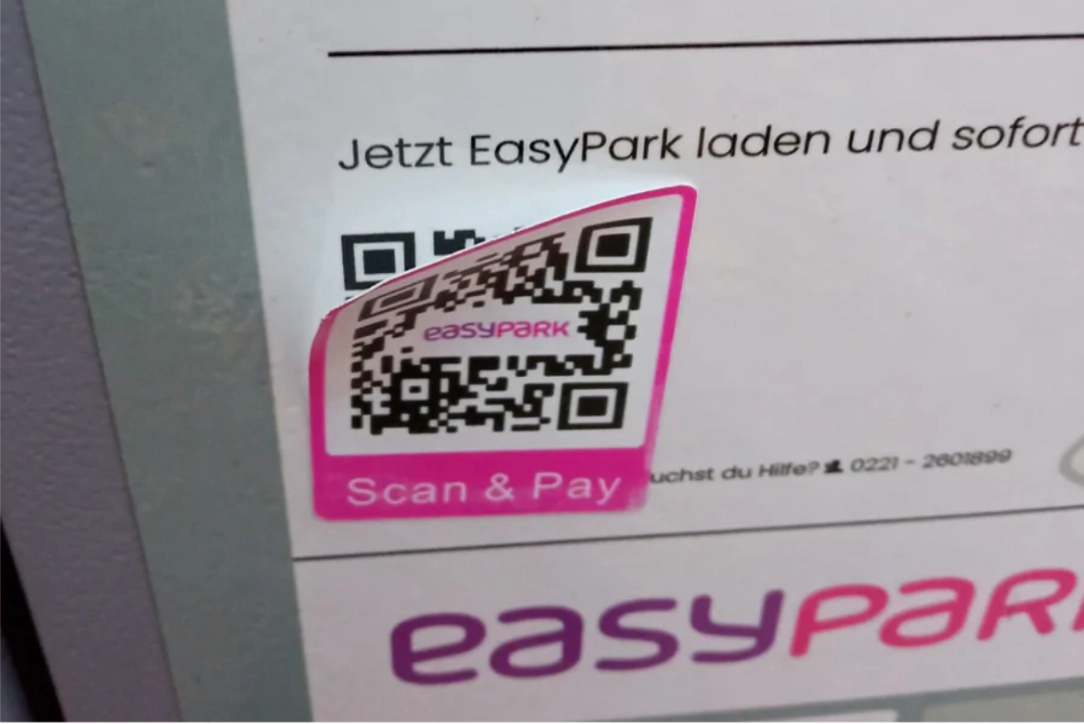
Auch QR-Codes im öffentlichen Raum können manipuliert werden. Besonders perfide ist dabei das Überkleben: Betrüger bringen einen eigenen QR-Code über einen legitimen Code an. Betroffen sein können beispielsweise Parkautomaten, Ladesäulen oder Plakate.
Solche Fälle sind auch in Deutschland aufgetreten. So wurden beispielsweise Parkautomaten in Hannover mit gefälschten QR-Codes manipuliert. Die gefälschten Codes führten auf eine Fake-Website, auf der unter anderem Bezahldaten abgefragt wurden. Auch an Ladesäulen und auf Plakaten im öffentlichen Nahverkehr sind bereits manipulierte QR-Codes aufgetaucht. Die Verbraucherzentrale dokumentiert beide Varianten.
Woran erkennst du die Masche? Sieh dir öffentlich zugängliche QR-Codes vor dem Scannen genauer an. Wirkt der Code wie ein nachträglich angebrachter Aufkleber, sind Ränder sichtbar oder scheint darunter ein weiterer QR-Code zu liegen, solltest du ihn nicht verwenden. Nutze stattdessen beispielsweise die offizielle App des jeweiligen Anbieters.
Quelle: https://www.test.de
Quishing beim Online-Shopping
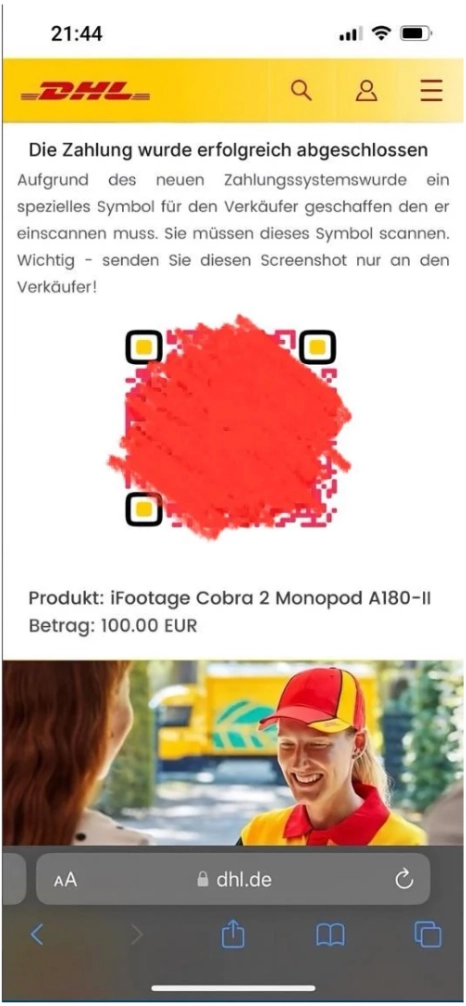
Auch beim privaten Kaufen und Verkaufen im Internet können QR-Codes als Köder dienen. Bei einer von der Verbraucherzentrale beschriebenen QR-Code-Masche auf Kleinanzeigen-Portalen erhalten Personen, die etwas verkauft haben, beispielsweise einen QR-Code als angebliche Zahlungsbestätigung. Wer ihn scannt, kann auf einer gefälschten Website landen, auf der sensible Daten wie Kreditkarteninformationen abgefragt werden.
Woran erkennst du die Masche? Scanne keinen QR-Code, um eine Zahlung zu „bestätigen“, „freizuschalten“ oder zu „empfangen“. Prüfe Zahlungen immer direkt in deinem Konto oder über die offizielle Funktion der Verkaufsplattform.
Verdächtige Nachricht erhalten?
Der E-Mail-Betrugsprüfer und SMS-Schutz von Surfshark helfen dir, verdächtige Nachrichten zu erkennen, bevor du mit ihnen interagierst.
Betrugsschutz entdeckenWie erkenne ich einen Fake-QR-Code?
Einem QR-Code selbst kannst du in der Regel nicht ansehen, ob er echt oder gefälscht ist. Deshalb solltest du vor allem darauf achten, wo sich der Code befindet, wohin er führt und was nach dem Scannen von dir verlangt wird.
Diese Warnzeichen können auf einen Fake-QR-Code oder einen Quishing-Versuch hindeuten:
- Der QR-Code wurde offenbar überklebt: Prüfe bei Codes auf Parkautomaten, Ladesäulen, Plakaten oder anderen öffentlichen Flächen, ob ein Aufkleber über dem ursprünglichen QR-Code angebracht wurde oder der Code anderweitig manipuliert aussieht.
- Die angezeigte URL wirkt verdächtig: Viele Smartphones zeigen das Linkziel an, bevor sie die Website öffnen. Achte auf Tippfehler, ungewöhnliche Domains oder Adressen, die nicht zum vermeintlichen Anbieter passen.
- Du wirst unter Druck gesetzt: Aufforderungen wie „Jetzt Konto bestätigen“, „Zahlung sofort durchführen“ oder „Zugang wird gesperrt“ sollen dich dazu bringen, schnell zu handeln, ohne den QR-Code genauer zu prüfen.
- Die Website verlangt sensible Daten: Sei besonders vorsichtig, wenn du nach dem Scannen plötzlich Passwörter, Banking-Daten, Kreditkarteninformationen oder andere persönliche Daten eingeben sollst.
- Der QR-Code kommt unerwartet: Ein QR-Code in einem Brief, einer E-Mail oder Nachricht sollte dich misstrauisch machen, wenn du keinen entsprechenden Vorgang erwartest – etwa eine Zahlung, Kontoaktualisierung oder Paketzustellung.
- Die Website sieht zwar echt aus, die Adresse passt aber nicht: Beim Quishing können Betrüger bekannte Websites täuschend echt nachbauen. Entscheidend ist deshalb nicht nur das Design, sondern vor allem die tatsächliche Domain.
Tipp: Bist du dir bei einem QR-Code unsicher, prüfe zunächst das angezeigte Linkziel. Kommt dir die Adresse verdächtig vor, rufe die Website des Unternehmens lieber selbst im Browser auf oder nutze die offizielle App, anstatt dem QR-Code zu folgen.
Tipps zum Schutz vor Quishing
Da du einen QR-Code nicht direkt ansehen kannst, welches Linkziel sich dahinter verbirgt, solltest du ihn grundsätzlich mit derselben Vorsicht behandeln wie einen unbekannten Link. Besonders wichtig ist es, die Quelle des Codes und die Zieladresse zu prüfen, bevor du persönliche Daten eingibst oder eine Zahlung tätigst.
- Scanne QR-Codes nur aus vertrauenswürdigen Quellen: Bei unerwarteten QR-Codes in E-Mails, Nachrichten oder Briefen ist besondere Vorsicht geboten. Prüfe bei Codes auf Parkautomaten, Ladesäulen oder Plakaten außerdem, ob sie überklebt oder nachträglich angebracht wurden.
- Kontrolliere die Ziel-URL: Viele Smartphones zeigen dir nach dem Scannen zunächst die Webadresse an. Prüfe sie auf Tippfehler, ungewöhnliche Domains oder andere Abweichungen, bevor du die Seite öffnest. Kontrolliere nach dem Öffnen zusätzlich die vollständige Adresse im Browser.
- Rufe wichtige Websites lieber direkt auf: Wirst du aufgefordert, dich nach dem Scannen bei deiner Bank, einem Zahlungsdienstleister oder einem anderen Konto anzumelden, öffne stattdessen die offizielle App oder gib die dir bekannte Webadresse selbst in den Browser ein.
- Gib nicht unüberlegt persönliche Daten ein: Passwörter, Kreditkartendaten, TANs oder andere sensible Informationen solltest du nicht auf einer Website eingeben, die du über einen unbekannten QR-Code erreicht hast.
- Lass dich nicht unter Druck setzen: Angebliche Kontosperrungen, ablaufende Fristen oder dringende Zahlungen sind typische Mittel, um dich zu schnellem Handeln zu bewegen. Nimm dir die Zeit, die Aufforderung über einen unabhängigen Kanal zu überprüfen.
Zusätzlicher Schutz mit Surfshark
Zusätzliche Schutzfunktionen können helfen, wenn ein QR-Code auf eine schädliche Website führt oder Teil einer betrügerischen Nachricht ist. Der Webschutz von Surfshark Antivirus kann schädliche Websites und Phishing-Seiten blockieren. Führt ein gescannter QR-Code zu einer als gefährlich erkannten Seite, kann der Webschutz verhindern, dass diese geladen wird. Die Funktion ist derzeit nur für Microsoft Windows verfügbar.
Bei QR-Codes in E-Mails oder SMS lohnt sich außerdem ein Blick auf die Nachricht selbst: Auch sie kann Hinweise auf einen Betrugsversuch enthalten. Der E-Mail-Betrugsprüfer von Surfshark hilft dir dabei, verdächtige Gmail-Nachrichten auf Anzeichen von Phishing zu überprüfen. Der SMS-Schutz hilft dabei, verdächtige Textnachrichten zu erkennen. Mehr über typische Maschen per Textnachricht erfährst du in unserem Ratgeber zu SMS-Betrug.
KI-gestützte Quishing-Angriffe
Mithilfe von KI können Betrüger überzeugend formulierte Nachrichten erstellen und diese mit schädlichen QR-Codes kombinieren. Das BSI warnt davor, dass solche Quishing-Angriffe unter anderem dazu genutzt werden können, Zugangsdaten fürs Online-Banking abzugreifen.
Was tun, wenn man einen gefälschten QR-Code gescannt hat?
Du hast einen verdächtigen QR-Code gescannt? Das Scannen allein bedeutet noch nicht automatisch, dass deine Daten gestohlen wurden. Ähnlich wie wenn du auf einen Phishing-Link geklickt hast, kommt es darauf an, was danach passiert ist und ob du bereits sensible Daten preisgegeben, eine Website geöffnet oder eine Datei heruntergeladen hast.
Wenn du vermutest, dass du einen Fake-QR-Code gescannt hast, solltest du folgendermaßen vorgehen:
- Gib keine Daten ein: Hast du nach dem Scannen eine verdächtige Website geöffnet, schließe sie wieder und gib dort keine Passwörter, Zahlungsinformationen oder andere persönliche Daten ein.
- Ändere betroffene Passwörter: Hast du bereits Zugangsdaten eingegeben, ändere das Passwort des betroffenen Kontos umgehend. Verwendest du dasselbe Passwort für andere Konten, solltest du es auch dort ändern.
- Aktiviere die Zwei-Faktor-Authentifizierung: Falls noch nicht geschehen, aktiviere für das betroffene Konto die Zwei-Faktor-Authentifizierung (2FA). Sie erschwert es Betrügern, allein mit einem gestohlenen Passwort auf dein Konto zuzugreifen.
- Kontaktiere deine Bank oder deinen Zahlungsanbieter: Hast du Zahlungs- oder Banking-Daten angegeben, informiere den Anbieter umgehend und kontrolliere deine Kontobewegungen auf unbekannte Abbuchungen. So kannst du bei einem möglichen Kreditkartenbetrug schnell reagieren.
- Prüfe dein Gerät: Hast du nach dem Scannen eine Datei oder App heruntergeladen, öffne sie nicht und überprüfe dein Gerät mit einer aktuellen Sicherheitssoftware auf Schadsoftware.
- Melde den Betrugsversuch: Melde verdächtige QR-Codes dem betroffenen Unternehmen oder Betreiber. Bei einem manipulierten Code im öffentlichen Raum kannst du beispielsweise den Betreiber des Parkautomaten, der Ladesäule oder des Verkehrsbetriebs informieren.
Wichtig: Hast du über eine gefälschte Seite bereits Bankdaten oder Zahlungsinformationen weitergegeben, solltest du nicht erst auf verdächtige Abbuchungen warten, sondern deine Bank beziehungsweise deinen Zahlungsanbieter sofort kontaktieren.
Fazit: Erst prüfen, dann scannen
Quishing macht sich eine alltägliche Gewohnheit zunutze: QR-Code scannen und Link öffnen. Da sich das eigentliche Linkziel hinter dem Code verbirgt, können gefälschte QR-Codes schwerer zu erkennen sein als klassische Phishing-Links.
Deshalb gilt: Scanne unerwartete QR-Codes nicht unüberlegt und prüfe die angezeigte URL, bevor du eine Website öffnest oder persönliche Daten eingibst. Bei Zweifeln solltest du die offizielle Website oder App des vermeintlichen Absenders direkt aufrufen.
Schütze dich besser vor Online-Betrug
Surfshark bietet zusätzliche Schutzfunktionen für schädliche Websites und verdächtige Nachrichten – für mehr Sicherheit vor Phishing, Quishing und anderen Online-Betrugsmaschen.
Jetzt schützenHäufig gestellte Fragen
Was bedeutet Quishing?
Quishing bezeichnet eine Form des Phishings, bei der Betrüger QR-Codes verwenden, um Opfer auf gefälschte oder schädliche Websites zu locken. Der Begriff setzt sich aus „QR-Code“ und „Phishing“ zusammen und wird deshalb auch als QR-Code-Phishing bezeichnet.
Kann ein QR-Code gefährlich sein?
Ein QR-Code selbst ist zunächst nur eine Möglichkeit, Informationen wie eine Webadresse zu speichern. Gefährlich kann er werden, wenn er auf eine schädliche oder gefälschte Website führt. Dort können Betrüger beispielsweise versuchen, Passwörter, Zahlungsinformationen oder andere persönliche Daten zu stehlen.
Sind QR-Codes noch zeitgemäß?
Ja. QR-Codes werden weiterhin häufig eingesetzt, etwa für Zahlungen, Tickets, Speisekarten oder den schnellen Zugriff auf Websites und digitale Dienste. Dass sie auch für Quishing missbraucht werden können, macht QR-Codes nicht grundsätzlich unsicher – entscheidend ist, die Quelle und das Linkziel vor der Nutzung kritisch zu prüfen.
Was passiert, wenn ich einen Fake-QR-Code scanne?
Das Scannen eines gefälschten QR-Codes allein bedeutet nicht automatisch, dass dein Gerät kompromittiert oder deine Daten gestohlen wurden. Entscheidend ist, was danach passiert: Hast du eine verdächtige Website geöffnet, persönliche Daten eingegeben oder eine Datei beziehungsweise App heruntergeladen, solltest du entsprechend reagieren. Schließe die Seite und ergreife je nach Situation weitere Schutzmaßnahmen.