Phishing-Mails werden immer raffinierter: Cyberkriminelle geben sich beispielsweise als Banken, Paketdienste oder bekannte Unternehmen aus, um an deine Passwörter, Zahlungsdaten oder andere persönliche Informationen zu gelangen. Dabei spielt der Mensch bei Cyberangriffen weiterhin eine entscheidende Rolle: Laut Verizon war bei 60 % der untersuchten Datenschutzverletzungen im Jahr 2025 ein menschlicher Faktor beteiligt.
Wir zeigen dir aktuelle Fake-Mails und typische Phishing-Beispiele, erklären, woran du verdächtige Nachrichten erkennst und was du tun solltest, wenn eine Phishing-Mail in deinem Postfach landet.
Was ist eine Phishing-Mail?
Eine Phishing-Mail ist eine betrügerische E-Mail, mit der Kriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartendaten oder Zugangsdaten zu gelangen. Dafür geben sie sich häufig als vertrauenswürdige Unternehmen, Banken, Behörden oder andere bekannte Absender aus.
Oft enthalten Phishing-Mails einen Link zu einer gefälschten Website, auf der du persönliche Daten eingeben sollst. Andere Nachrichten versuchen, dich zum Öffnen eines schädlichen Anhangs, zu einer Zahlung oder zu einer anderen riskanten Handlung zu bewegen. Phishing ist eine Form des Social Engineering, bei der Betrüger gezielt Vertrauen, Angst oder Zeitdruck ausnutzen.
Mehr über die verschiedenen Methoden und Angriffsformen erfährst du in unserem ausführlichen Ratgeber zum Thema Phishing.
Woran erkennt man Phishing-Mails?
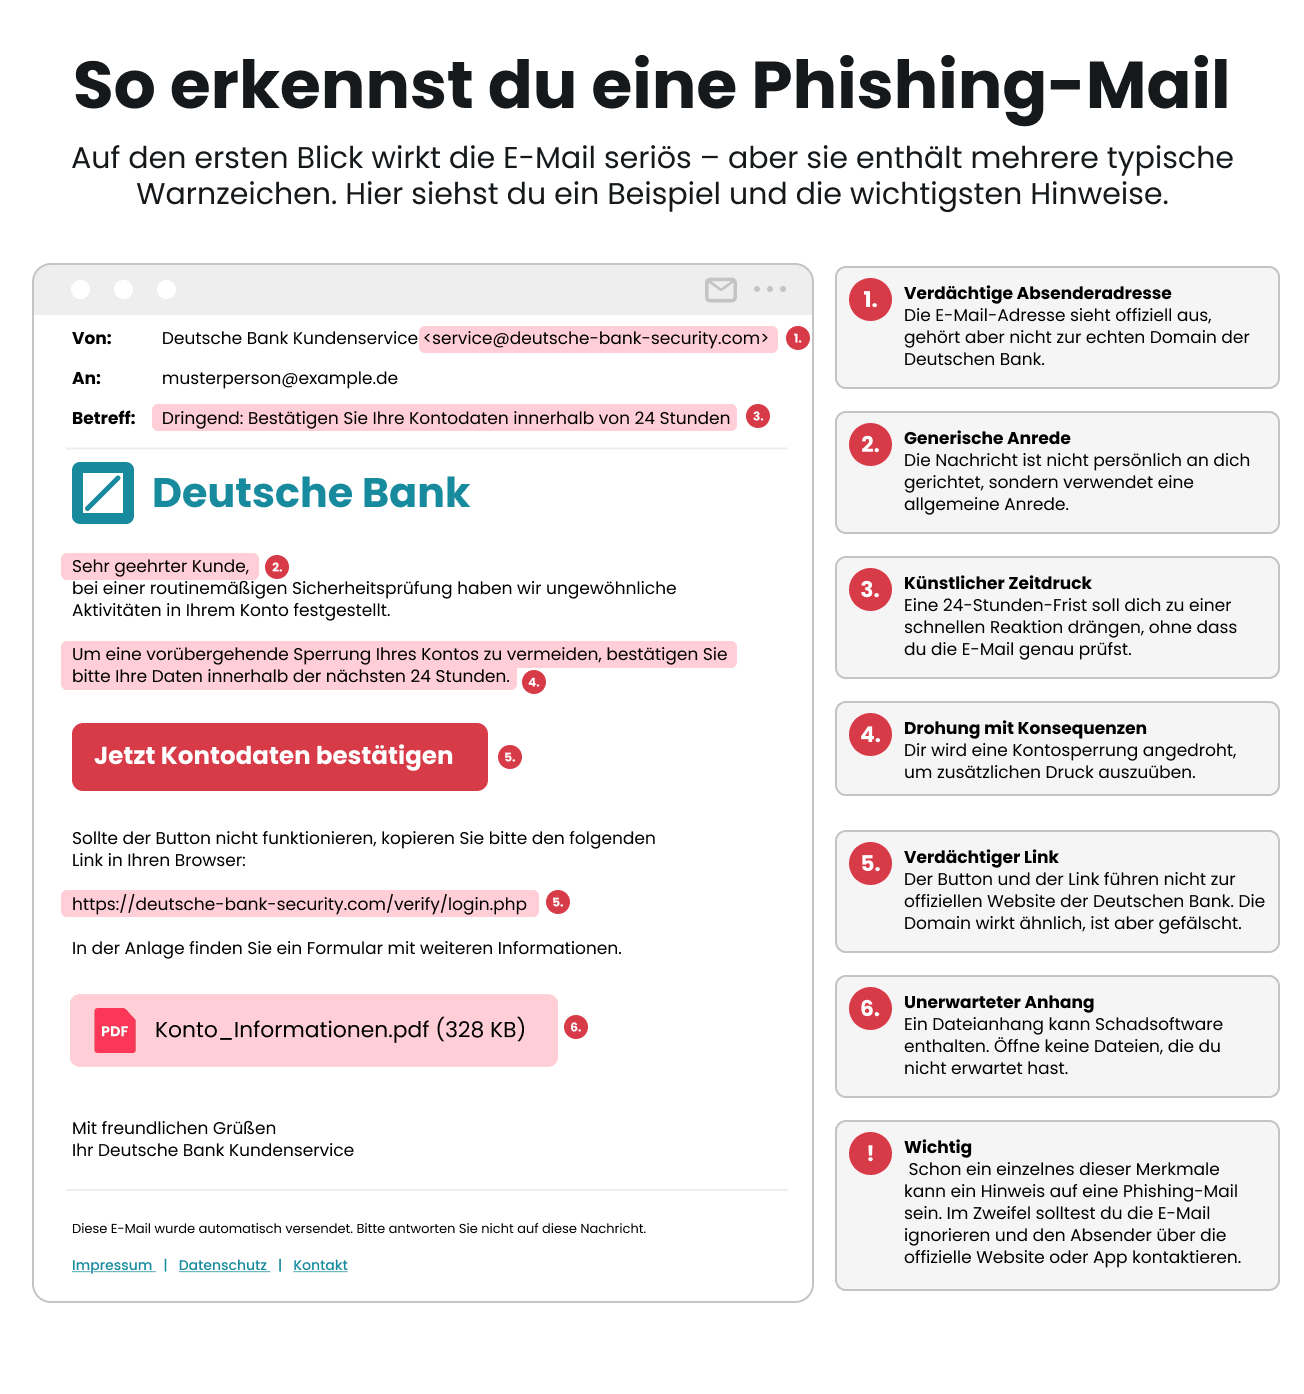
Eine Phishing-Mail zu erkennen, ist nicht immer einfach. Rechtschreibfehler, ungewöhnliche Formulierungen und schlecht nachgeahmte Logos können zwar Warnzeichen sein, doch moderne Fake-Mails sehen häufig täuschend echt aus. Statt dich auf ein einzelnes Merkmal zu verlassen, solltest du deshalb Absender, Inhalt, Links und die geforderte Handlung gemeinsam prüfen.
Auf diese Warnzeichen solltest du besonders achten:
- Verdächtige Absenderadresse: Der angezeigte Absender kann seriös aussehen, während die tatsächliche E-Mail-Adresse von der offiziellen Domain des Unternehmens abweicht. Achte besonders auf kleine Änderungen, zusätzliche Zeichen oder ungewöhnliche Domains.
- Zeitdruck oder Drohungen: „Handeln Sie innerhalb von 24 Stunden“, „Ihr Konto wird gesperrt“ oder „Bestätigen Sie Ihre Daten sofort“ – Phishing-Mails erzeugen häufig künstlichen Zeitdruck, damit du handelst, bevor du die Nachricht genauer prüfst.
- Verdächtige Links: Ein Button kann beispielsweise „Jetzt anmelden“ anzeigen, aber auf eine völlig andere Website führen. Prüfe die tatsächliche Zieladresse, bevor du einen Link öffnest. Betrüger können außerdem URL-Spoofing einsetzen, um Webadressen vertrauenswürdig erscheinen zu lassen.
- Aufforderung zur Eingabe persönlicher Daten: Sei besonders vorsichtig, wenn du über einen Link in einer E-Mail Passwörter, Bankdaten, Kreditkartendaten oder andere sensible Informationen eingeben sollst.
- Unerwartete Anhänge: Öffne keine Dateien, die du nicht erwartet hast – insbesondere dann nicht, wenn die Nachricht dich unter Druck setzt oder der Absender ungewöhnlich erscheint.
- Unpersönliche oder ungewöhnliche Anrede: Eine generische Anrede wie „Sehr geehrter Kunde“ kann ein Warnsignal sein. Sie allein beweist allerdings nicht, dass eine Nachricht gefälscht ist.
- Rechtschreib- und Grammatikfehler: Auffällige Fehler oder unnatürliche Formulierungen können auf eine Fake-Mail hindeuten. Umgekehrt gilt jedoch: Fehlerfreies Deutsch bedeutet nicht, dass eine E-Mail echt ist.
- Ungewöhnliche Aufforderungen: Wirst du plötzlich gebeten, Geld zu überweisen, deine Zahlungsmethode zu aktualisieren oder Zugangsdaten zu bestätigen, solltest du die Anfrage unabhängig von der E-Mail überprüfen.
- Angebote, die zu gut klingen, um wahr zu sein: Unerwartete Gewinne, Rückerstattungen, Gutscheine oder besonders attraktive Angebote sollen dich häufig zu einem schnellen Klick verleiten.
Wichtig: Kein einzelnes dieser Merkmale beweist, dass es sich um Phishing handelt. Umgekehrt kann eine professionell formulierte E-Mail ohne Rechtschreibfehler trotzdem gefälscht sein. Im Zweifel solltest du nicht über Links in der Nachricht reagieren, sondern die Website oder App des vermeintlichen Absenders selbst öffnen.
Arten von Phishing-Mails: aktuelle Fake-Mails und Beispiele
Phishing-Mails können praktisch jedes Unternehmen oder jeden Onlinedienst imitieren. Besonders häufig nutzen Betrüger bekannte Marken, Banken und Paketdienste, weil viele Empfänger dort tatsächlich ein Konto haben oder auf eine Lieferung warten.
Die Maschen verändern sich laufend. Aktuelle Fake-Mails sehen zudem oft professionell aus und können selbst bei genauerem Hinsehen echt wirken. Das BSI weist darauf hin, dass KI es Kriminellen zusätzlich erleichtert, überzeugende und personalisierte Phishing-Nachrichten zu erstellen.
PayPal-Phishing
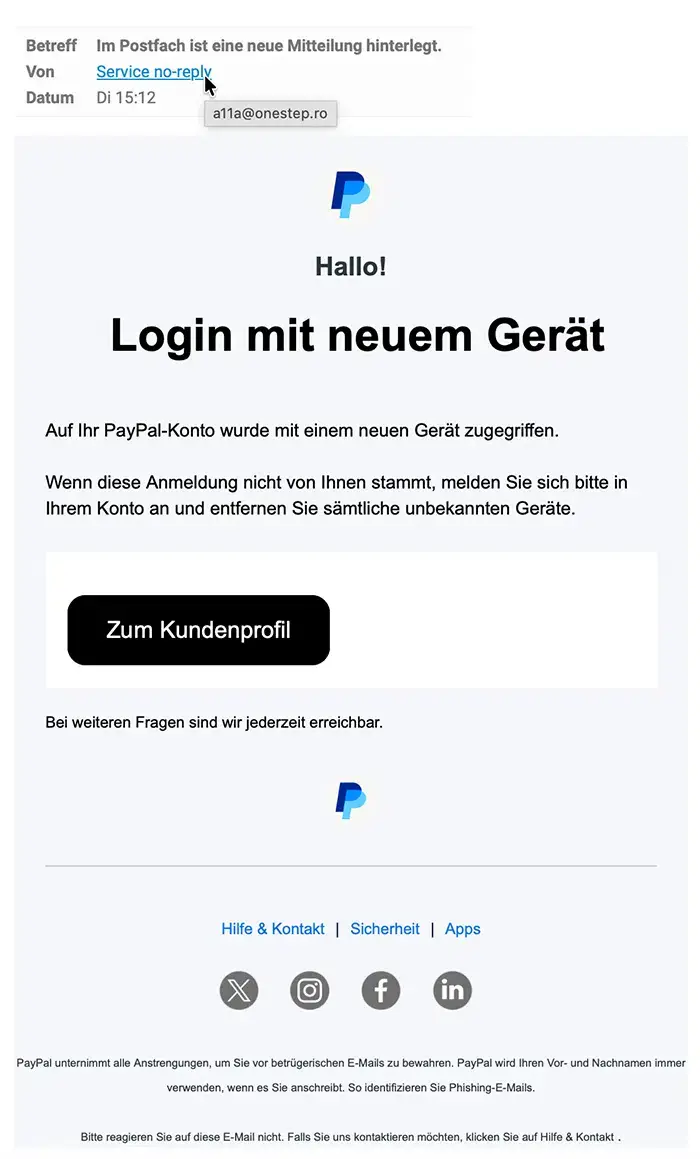
Bei PayPal-Phishing versuchen Betrüger häufig, dich mit angeblichen Sicherheitsproblemen oder verdächtigen Kontoaktivitäten unter Druck zu setzen. Die Nachricht fordert dich dann beispielsweise dazu auf, dein Konto über einen Link zu überprüfen oder deine Zugangsdaten zu bestätigen.
Ein aktuelles Beispiel: Im September 2026 warnte Mimikama vor einer Phishing-Mail, die einen angeblichen „Login mit neuem Gerät“ bei PayPal meldete. Empfänger wurden aufgefordert, ihr Konto über den Button „Zum Kundenprofil“ zu überprüfen und unbekannte Geräte zu entfernen. Tatsächlich stammte die Absenderadresse nicht von PayPal und auch der verlinkte Button führte nicht zu einer offiziellen PayPal-Adresse.
Woran erkennst du PayPal-Phishing?
Prüfe insbesondere die tatsächliche Absenderadresse und das Ziel von Links und Buttons. Lass dich auch von PayPal-Logo, professionellem Design oder einer vermeintlichen Sicherheitswarnung nicht vorschnell überzeugen. Öffne dein PayPal-Konto im Zweifel direkt über die offizielle Website oder App, statt einem Link in der E-Mail zu folgen.
Amazon-Phishing
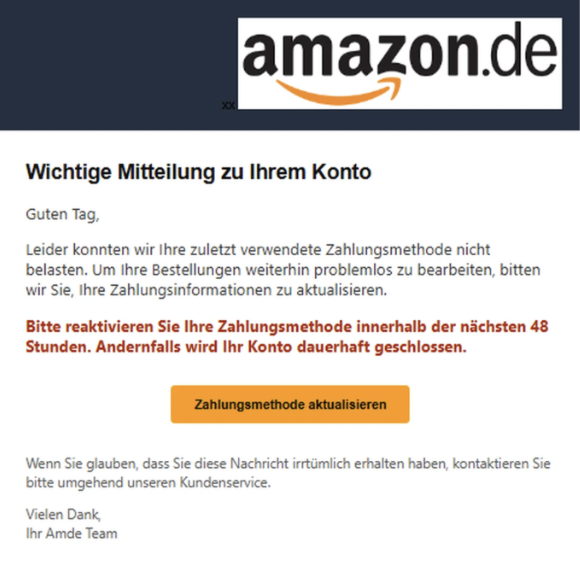
Gefälschte Amazon-Mails drehen sich häufig um angebliche Probleme mit Bestellungen, Zahlungen oder dem Kundenkonto. Eine typische Nachricht behauptet beispielsweise, deine Zahlungsmethode sei abgelehnt worden oder dein Konto müsse überprüft werden. Über einen Link oder Button sollst du anschließend Zahlungs- oder Anmeldedaten eingeben.
Ein Beispiel aus Deutschland: Im Juli 2025 warnte die Verbraucherzentrale Sachsen vor Phishing-Mails, in denen eine angeblich fehlgeschlagene Zahlung für Amazon Prime als Vorwand genutzt wurde. Den Empfängern wurde mitgeteilt, dass ihr Zugriff auf Prime-Leistungen eingeschränkt werde. Über einen Link sollten sie ihre Daten verifizieren. Als weitere Warnzeichen wurden unter anderem die unpersönliche Ansprache und die Aufforderung zur Eingabe von Zahlungsdaten genannt.
Woran erkennst du Amazon-Phishing?
Prüfe unerwartete Zahlungs- oder Kontowarnungen direkt in deinem Amazon-Konto. Klicke nicht auf Links in verdächtigen Nachrichten und gib dort keine Zahlungs- oder Zugangsdaten ein.
Sparkasse-Phishing
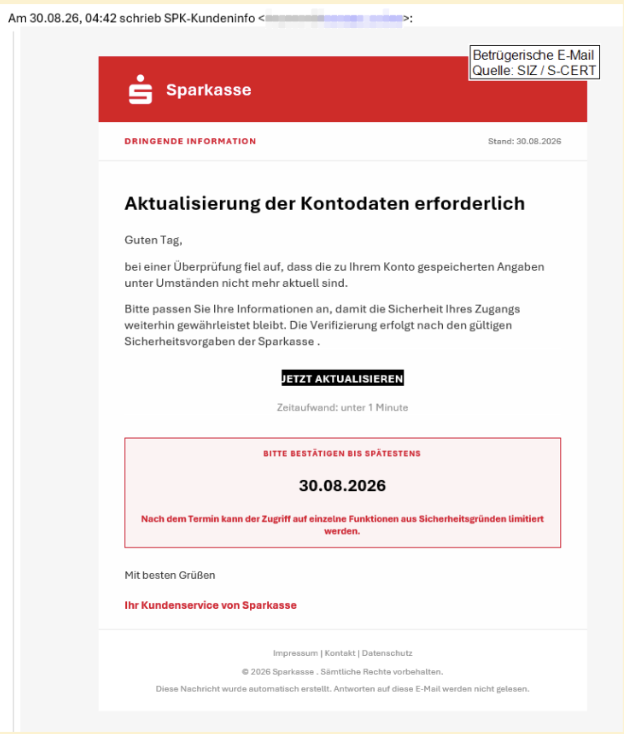
Phishing-Mails im Namen der Sparkasse nutzen häufig vermeintlich notwendige Sicherheits- oder Kontoprüfungen als Vorwand. Empfänger sollen beispielsweise ihre Kontodaten aktualisieren oder bestätigen, damit der Zugang zum Online-Banking nicht eingeschränkt wird.
Ein aktuelles Beispiel: Ende Juli 2026 wurden gefälschte Sparkassen-Mails verschickt, in denen Empfänger zur Bestätigung ihrer Online-Banking-Daten aufgefordert wurden. Eine Frist sollte zusätzlichen Handlungsdruck erzeugen. Als Warnzeichen nennt die Verbraucherzentrale unter anderem eine unseriöse Absenderadresse, eine unpersönliche Anrede und den enthaltenen Link zur angeblichen Datenbestätigung.
Woran erkennst du Sparkassen-Phishing?
Achte besonders auf unerwartete Aufforderungen zur Aktualisierung deiner Kontodaten, eingebettete Links oder Buttons und angedrohte Einschränkungen. Rufe dein Online-Banking im Zweifel selbst über die dir bekannte Website oder App auf.
Commerzbank-Phishing
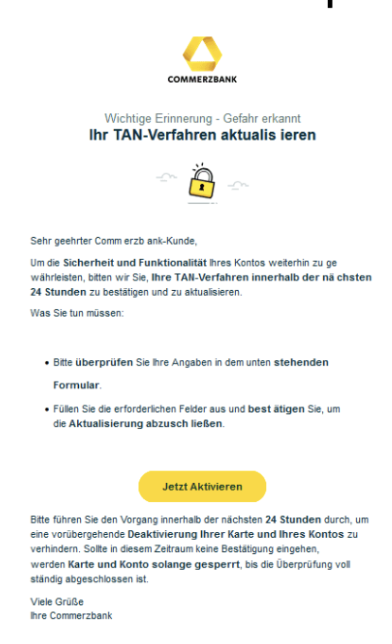
Auch Commerzbank-Phishing-Mails täuschen häufig notwendige Sicherheitsmaßnahmen vor. Dabei können Betrüger beispielsweise behaupten, das TAN-Verfahren müsse aktualisiert, neu registriert oder bestätigt werden. Anschließend führt ein Link oder QR-Code auf eine gefälschte Website, auf der Zugangsdaten abgegriffen werden sollen.
Ein aktuelles Beispiel: Im August 2026 warnte die Verbraucherzentrale vor einer Commerzbank-Phishing-Mail, die sich auf das Geldwäschegesetz und die DSGVO berief. Empfänger sollten ihre persönlichen Daten innerhalb einer kurzen Frist bestätigen. Andernfalls wurden Einschränkungen bei Überweisungen, Lastschriften und Kartenzahlungen angedroht. Die vermeintlichen gesetzlichen Vorgaben sollten der Nachricht einen besonders offiziellen Eindruck verleihen.
Woran erkennst du eine Commerzbank-Phishing-Mail?
Misstraue unerwarteten Aufforderungen, dein TAN-Verfahren über einen Link oder QR-Code zu aktualisieren. Prüfe solche Hinweise ausschließlich über die dir bekannte Banking-App oder die selbst aufgerufene Website.
Telekom-Phishing
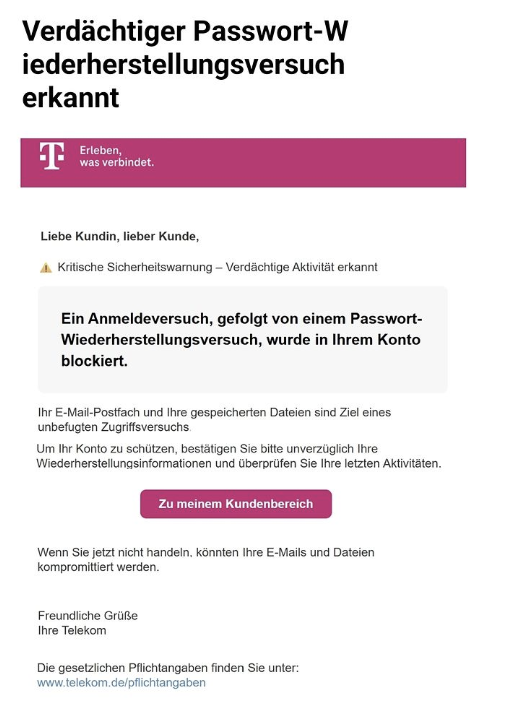
Bei Telekom-Phishing geben sich Betrüger als Deutsche Telekom aus und verschicken beispielsweise gefälschte Sicherheitswarnungen, Rechnungen oder Nachrichten über angebliche Probleme mit dem Kundenkonto. Ziel ist häufig, persönliche Daten oder Zugangsinformationen abzugreifen.
Besonders tückisch sind Nachrichten, die eine vermeintlich verdächtige Kontoaktivität melden. Ein Beispiel dafür ist eine gefälschte Telekom-Mail, in der behauptet wird, ein Anmelde- und Passwort-Wiederherstellungsversuch sei blockiert worden. Anschließend soll der Empfänger seine Wiederherstellungsinformationen überprüfen. Solche Sicherheitsmeldungen wirken plausibel, weil sie einen möglichen Angriff vortäuschen – und den Empfänger dadurch selbst zum Ziel eines Phishing-Angriffs machen.
Woran erkennst du eine Fake-Mail der Telekom?
Lass dich von Logos, professionellem Design oder Sicherheitsbegriffen nicht täuschen. Prüfe Absender und Links und öffne deinen Telekom-Kundenbereich bei Zweifeln unabhängig von der Nachricht.
DHL- und Paket-Phishing
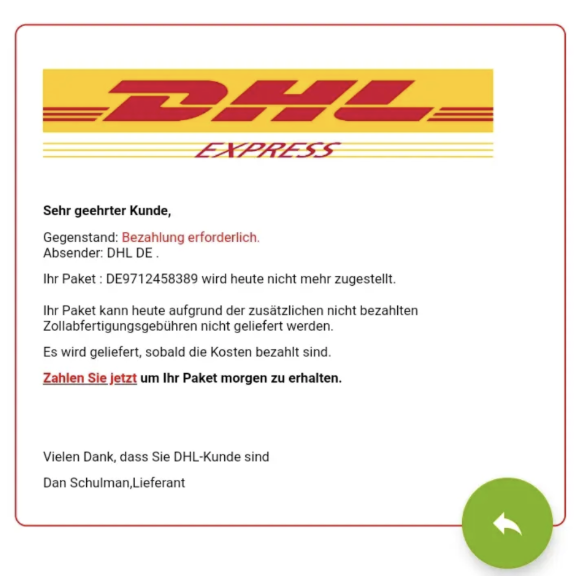
Eine angeblich fehlgeschlagene Zustellung, offene Versandkosten oder eine notwendige Adressbestätigung: Beim Paket-Phishing nutzen Betrüger aus, dass viele Menschen regelmäßig Lieferungen erwarten.
Typischerweise sollst du über einen Link eine geringe Gebühr bezahlen, deine Adresse bestätigen oder einen neuen Zustelltermin auswählen. Die gefälschte Website kann anschließend Zahlungsdaten, persönliche Informationen oder Zugangsdaten abfragen.
Woran erkennst du Paket-Phishing?
Prüfe zuerst, ob du tatsächlich eine entsprechende Sendung erwartest. Öffne die Sendungsverfolgung des Paketdienstes selbst und gib die Sendungsnummer dort ein, statt dem Link aus einer verdächtigen Nachricht zu folgen.
CEO-Fraud und Chef-Masche
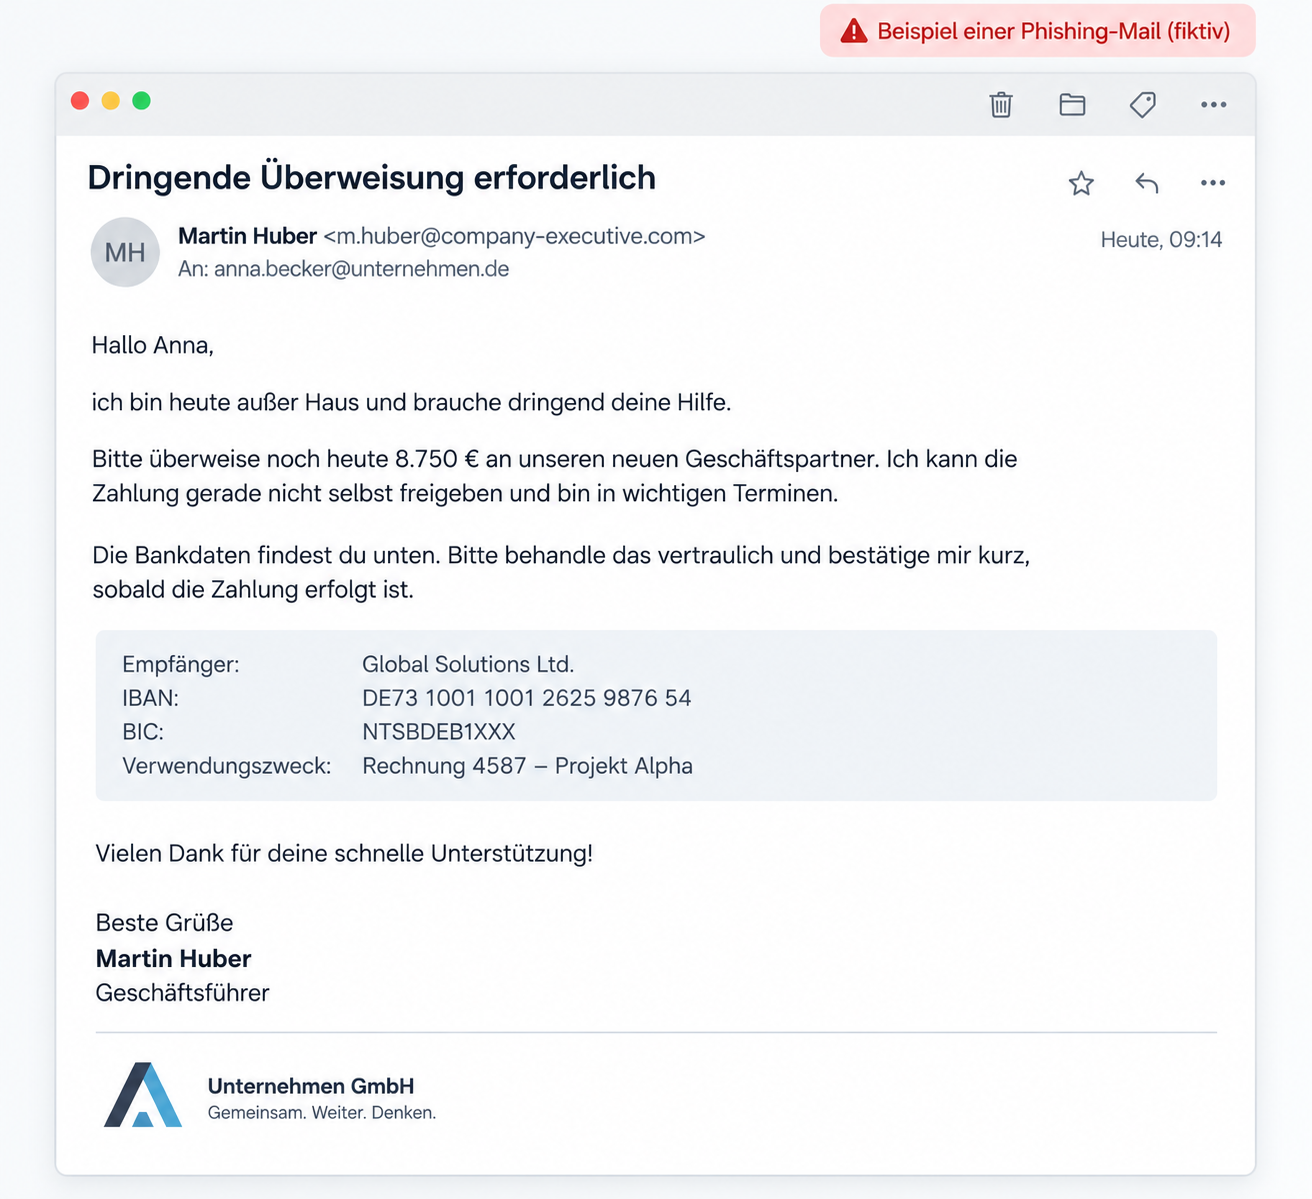
Nicht jede Phishing-Mail gibt sich als Bank oder Onlineshop aus. Beim CEO-Fraud, auch Chef-Masche genannt, imitieren Betrüger Führungskräfte eines Unternehmens und fordern Beschäftigte beispielsweise dazu auf, dringend eine Überweisung vorzunehmen oder vertrauliche Informationen weiterzugeben.
Dabei spielen Zeitdruck und Vertraulichkeit eine besonders wichtige Rolle: Die Anfrage soll dringend sein und darf angeblich mit niemandem besprochen werden. Das BSI beschreibt CEO-Fraud als Form des Social Engineering, bei der sich Angreifer als Führungskraft ausgeben und insbesondere Beschäftigte mit Zahlungsbefugnis zu Überweisungen bewegen wollen. Mittlerweile können zudem Deepfakes genutzt werden, um etwa die Stimme einer Führungskraft nachzuahmen.
Mehr über die psychologischen Methoden hinter solchen Angriffen erfährst du in unserem Ratgeber zu Social Engineering.
Woran erkennst du CEO-Fraud?
Sei bei ungewöhnlichen Zahlungsaufforderungen besonders vorsichtig – vor allem bei Zeitdruck, Geheimhaltung oder abweichenden Zahlungsdaten. Bestätige die Anfrage über einen zweiten, unabhängigen Kommunikationsweg.
„Konto gesperrt“ und ungewöhnliche Aktivitäten
„Ihr Konto wurde gesperrt“, „Ungewöhnliche Aktivität erkannt“ oder „Bestätigen Sie Ihre Identität“ gehören zu den klassischen Phishing-Ködern. Die Nachricht erzeugt zunächst Angst und bietet anschließend scheinbar direkt die Lösung an: einen Link, über den du dein Konto angeblich wieder freischalten kannst.
Die Masche ist weiterhin aktuell. So warnte die Verbraucherzentrale 2026 mehrfach vor PayPal-Phishing, bei dem angebliche Sicherheitsprüfungen oder ungewöhnliche Aktivitäten als Grund für drohende bzw. bereits bestehende Kontoeinschränkungen genannt wurden.
Woran erkennst du diese Phishing-Mail?
Klicke nicht auf den angebotenen Link. Öffne stattdessen die offizielle App oder Website des jeweiligen Dienstes und prüfe dort, ob tatsächlich eine Sicherheitswarnung vorliegt.
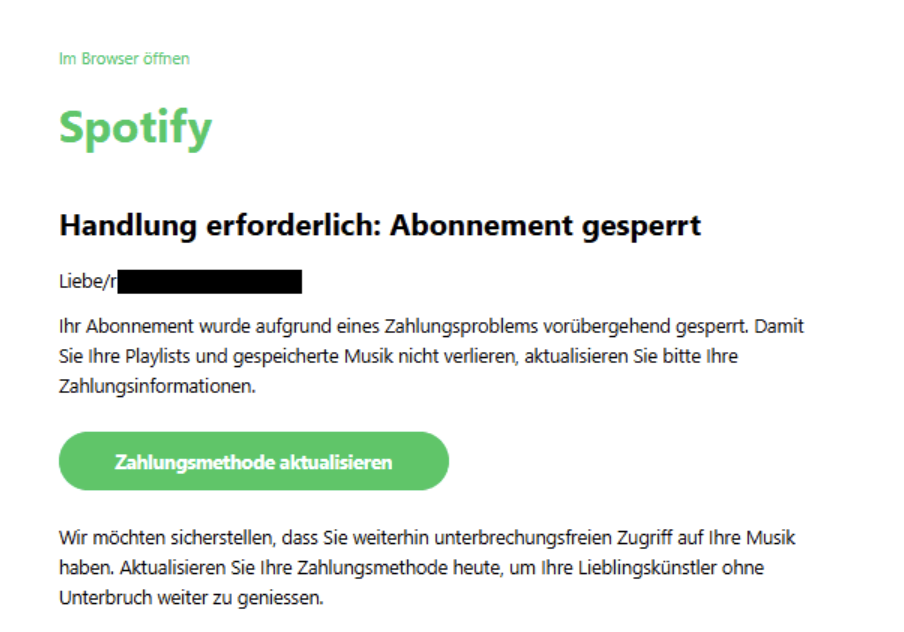
So schützt dich der Surfshark E-Mail-Betrugscheck vor Phishing-Mails
Auch wenn du die typischen Warnzeichen kennst, ist eine gut gemachte Phishing-Mail nicht immer leicht zu erkennen. Der Surfshark E-Mail-Betrugscheck bietet dir eine zusätzliche Möglichkeit, verdächtige Nachrichten direkt in Gmail zu überprüfen.
Die Funktion analysiert unter anderem den Inhalt einer E-Mail, Absenderinformationen, verdächtige Links und typische Manipulationstaktiken. Anschließend erhältst du eine Einschätzung dazu, ob es sich um einen möglichen Phishing- oder Betrugsversuch handelt.
So funktioniert es:
- Öffne die verdächtige E-Mail in Gmail. Wenn die Surfshark-Browsererweiterung für Chrome aktiv ist, wird der E-Mail-Betrugscheck direkt in Gmail angezeigt.
- Starte die Überprüfung. Klicke auf den E-Mail-Betrugscheck, um die Nachricht auf typische Anzeichen für Phishing und Betrug zu analysieren.
- Prüfe das Ergebnis. Du erhältst eine Einschätzung der E-Mail und Hinweise auf erkannte Warnzeichen.
Der E-Mail-Betrugscheck ist Teil der Surfshark-Browsererweiterung für Chrome und in Surfshark One und Surfshark One+ enthalten.
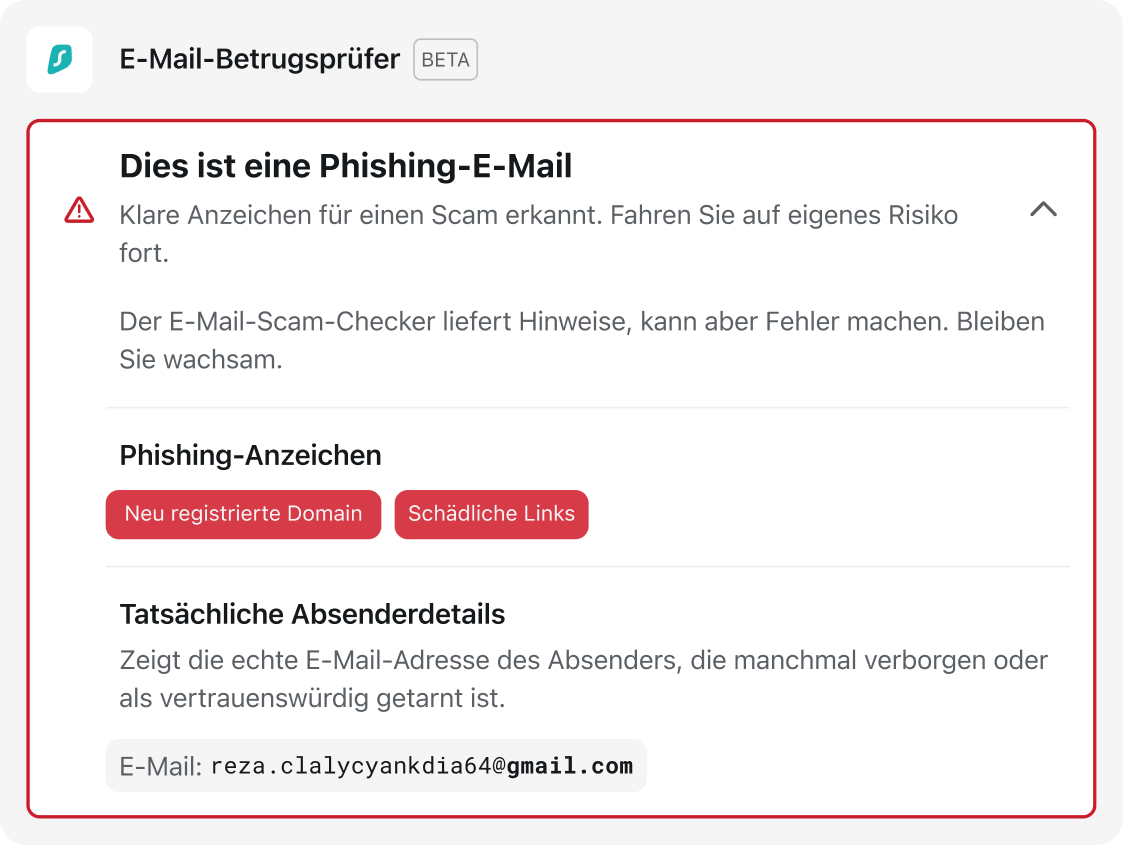
Weitere Möglichkeiten, dich vor Online-Betrug zu schützen
Zusätzlich zum E-Mail-Betrugscheck bietet Surfshark weitere Funktionen, die dich vor verschiedenen Online-Bedrohungen schützen können. Der Betrugsschutz hilft dir dabei, Betrugsversuche über verschiedene Kanäle zu erkennen – etwa in Form von verdächtigen Nachrichten oder Spam-Anrufen. Mit Alternative ID kannst du außerdem eine alternative Online-Identität generieren – inklusive Name, Telefonnummer und E-Mail-Adresse – und so weniger persönliche Daten preisgeben.
Phishing-Mail erhalten – was tun?
Wenn du eine verdächtige E-Mail erhältst, solltest du zunächst keine Links anklicken, keine Anhänge öffnen und nicht auf die Nachricht antworten. Prüfe stattdessen unabhängig von der E-Mail, ob die darin enthaltene Aufforderung tatsächlich von dem angegebenen Unternehmen stammt.
- Öffne die Website oder App selbst: Nutze nicht den Link aus der E-Mail, sondern rufe die offizielle Website oder App des Unternehmens direkt auf. Dort kannst du prüfen, ob es tatsächlich eine Warnung, offene Zahlung oder andere Mitteilung gibt.
- Prüfe die E-Mail: Wenn du dir weiterhin unsicher bist, kannst du die Nachricht mit dem Surfshark E-Mail-Betrugscheck auf mögliche Betrugsmerkmale überprüfen.
- Melde die Phishing-Mail: Verdächtige E-Mails kannst du beispielsweise an den Phishing-Radar der Verbraucherzentrale weiterleiten. Bei gefälschten Nachrichten im Namen eines Unternehmens kannst du außerdem den jeweiligen Anbieter informieren.
- Markiere die Nachricht als Spam oder Phishing: Dadurch können die Filtersysteme deines E-Mail-Anbieters ähnliche Nachrichten künftig besser erkennen. Anschließend kannst du die E-Mail löschen.
- Hast du bereits auf einen Link geklickt? Dann hängt das weitere Vorgehen davon ab, was danach passiert ist. In unserem Ratgeber erfährst du, was du tun solltest, wenn du auf einen Phishing-Link geklickt hast. Vermutest du, dass sich bereits jemand Zugriff auf dein E-Mail-Konto verschafft hat, erfährst du außerdem, was du tun kannst, wenn deine E-Mail gehackt wurde.
Fazit: Phishing-Mails erkennen und richtig reagieren
Phishing-Mails werden immer überzeugender und lassen sich nicht mehr zuverlässig an Rechtschreibfehlern oder schlechtem Design erkennen. Umso wichtiger ist es, Absender, Links und ungewöhnliche Aufforderungen kritisch zu prüfen und sich nicht durch Zeitdruck zu vorschnellem Handeln verleiten zu lassen.
Wenn du dir bei einer Nachricht unsicher bist, kann dir der Surfshark E-Mail-Betrugscheck eine zusätzliche Einschätzung geben. Entscheidend bleibt jedoch: Klicke bei verdächtigen E-Mails nicht auf Links oder Anhänge und überprüfe wichtige Mitteilungen immer über die offizielle Website oder App des vermeintlichen Absenders.
Unsicher, ob eine E-Mail echt ist?
Nutze den E-Mail-Betrugscheck von Surfshark, um verdächtige Nachrichten auf mögliche Betrugsmerkmale zu überprüfen.
Hol dir SurfsharkHäufig gestellte Fragen
Wie kann ich eine Phishing-Mail erkennen?
Achte unter anderem auf eine verdächtige Absenderadresse, unerwartete Links oder Anhänge, Zeitdruck, Drohungen und Aufforderungen zur Eingabe persönlicher Daten. Allerdings muss eine Phishing-Mail nicht offensichtlich fehlerhaft aussehen: Auch professionell gestaltete und sprachlich einwandfreie Nachrichten können gefälscht sein.
Welche Fake-Mails sind aktuell besonders verbreitet?
Aktuelle Fake-Mails geben sich häufig als Banken, Zahlungsdienste, Onlineshops, Telekommunikationsunternehmen oder Paketdienste aus. Typische Vorwände sind angeblich gesperrte Konten, verdächtige Aktivitäten, fehlgeschlagene Zahlungen, notwendige Sicherheitsupdates oder Probleme bei einer Paketzustellung.
Was passiert, wenn man eine Phishing-Mail öffnet?
Das bloße Öffnen einer Phishing-Mail bedeutet in der Regel noch nicht, dass deine Daten gestohlen wurden. Gefährlich wird es vor allem, wenn du auf einen betrügerischen Link klickst, einen schädlichen Anhang öffnest oder persönliche Daten auf einer gefälschten Website eingibst.
Hast du bereits auf einen Phishing-Link geklickt, solltest du schnell handeln und je nach Situation beispielsweise Passwörter ändern oder betroffene Konten überprüfen.
Wie schützt mich Surfshark vor Phishing-Mails?
Der Surfshark E-Mail-Betrugscheck analysiert verdächtige E-Mails auf mögliche Betrugsmerkmale und gibt dir eine Einschätzung zur Nachricht. So kannst du besser einschätzen, ob eine E-Mail vertrauenswürdig ist.
Weitere Surfshark-Funktionen können dich darüber hinaus beim Schutz vor Online-Betrug und beim Umgang mit deinen persönlichen Daten unterstützen.
Sollte man Phishing-Mails löschen oder melden?
Eine eindeutig betrügerische E-Mail kannst du löschen. Sinnvoll kann es jedoch sein, sie vorher bei deinem E-Mail-Anbieter als Spam oder Phishing zu markieren. Verdächtige Nachrichten kannst du außerdem beispielsweise an den Phishing-Radar der Verbraucherzentrale oder an das Unternehmen melden, dessen Identität für den Betrugsversuch missbraucht wurde.