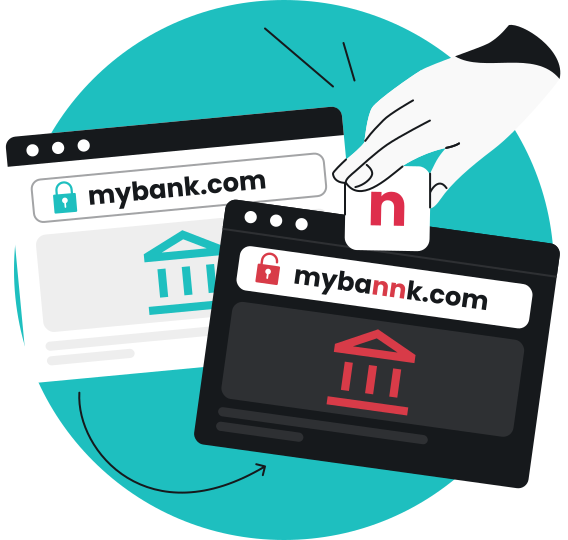
El typosquatting o secuestro de URL es un ciberataque oportunista que aprovecha los errores tipográficos cometidos por los usuarios al escribir una dirección web en el navegador. Los ciberdelincuentes registran dominios falsos muy parecidos a los de marcas y plataformas conocidas. Su objetivo es atrapar a visitantes desprevenidos para clonar páginas legítimas, capturar credenciales de acceso, robar información bancaria o infectar dispositivos con software malicioso. Pasemos a analizar cómo funciona esta técnica, sus riesgos principales y las mejores estrategias para navegar con más seguridad.
¿Qué es el typosquatting?
El typosquatting (término derivado de typo, errata o error tipográfico, y squatting, ocupación) es una forma de ciberdelito en la que los atacantes registran nombres de dominio con errores de ortografía o tipográficos deliberados basados en sitios web y marcas conocidas. El objetivo de este ataque es atraer a los usuarios que cometen un fallo al teclear una dirección URL en la barra del navegador o que son redirigidos mediante enlaces engañosos.
Se define como un ciberataque caracterizado por el registro oportunista de dominios falsos que imitan la dirección de páginas legítimas aprovechando errores de escritura comunes para distribuir malware, realizar ataques de ingeniería social o monetizar el tráfico.
Cuando un usuario comete un descuido y llega a una de estas páginas falsas, se expone a que los atacantes clonen la interfaz de la marca legítima para capturar credenciales de acceso, datos bancarios o infectar el dispositivo. El error humano puede terminar en un robo de datos y el uso inadecuado de la información confidencial de un tercero.
Typosquatting vs. cybersquatting: cuáles son las diferencias
Aunque a menudo se mencionan juntos, existen diferencias clave entre el typosquatting y el cybersquatting:
- Objetivo principal: en el cybersquatting (o ciberocupación de dominios), el hacker suele registrar el nombre exacto de una marca comercial o empresa (por ejemplo, comprando la marca antes de que la propia empresa lo haga) con la intención prioritaria de chantajear o revender ese dominio a la organización afectada por una cifra elevada.
- Técnica empleada: el typosquatting se enfoca específicamente en crear variantes con errores o alteraciones deliberadas (como gogle.com o carefour.es) diseñadas para capturar activamente el tráfico derivado de la torpeza de los usuarios al escribir o de ataques masivos de redirección.
¿Cómo funciona el typosquatting?
Los ataques de typosquatting se aprovechan de la prisa y las equivocaciones tipográficas habituales que se producen al teclear una URL. Los ciberdelincuentes utilizan diversas variaciones estratégicas para maximizar la probabilidad de atrapar a una víctima:
- Errores tipográficos al escribir la URL. Se basan en presionar teclas adyacentes en el teclado o cambiar el orden de las letras por escribir rápido (por ejemplo, ingresar googlr.com o faecbook.com en lugar de las URL reales).
- Sustitución de caracteres similares (l/i, o/0, rn/m). Aprovechan la similitud visual entre ciertas letras y números. Un ejemplo clásico consiste en sustituir una «l» minúscula por una «I» mayúscula o reemplazar una «m» por la combinación de letras «rn» (bankofthernest.com).
- Extensiones de dominio alternativas (.co en lugar de .com). Utilizan terminaciones o extensiones de dominio (conocidas como TLD) distintas a la habitual. La extensión .co es muy usada por los atacantes porque a simple vista es fácil confundirla con el tradicional .com.
- Dominios con guiones y grafías alternativas: Añaden o suprimen guiones en la dirección web (como amazon-onlinestore.com) o se aprovechan de palabras que admiten doble ortografía o variaciones regionales (como favorite frente a favourite en inglés).
La forma de atacar ha evolucionado. Como en la actualidad la mayoría de las personas buscan el nombre de una marca en Google en lugar de teclear la dirección completa, los ciberdelincuentes compran anuncios pagados en buscadores para colocar sus páginas web falsas (lookalike domains) en los primeros resultados. A esta técnica de usar anuncios engañosos se la conoce como malvertising (publicidad maliciosa). Según el informe Google Ads Safety Report 2025, esta práctica aumentó un 42% en solo un año, y esto hizo que Google tuviese que retirar más de 602 millones de anuncios fraudulentos y a suspender 4 millones de cuentas. Un ejemplo claro fue Amazon, marca a la que se le detectaron cerca de 8400 dominios falsos activos compitiendo en buscadores.
Tipos de typosquatting
Dependiendo de la finalidad que persiga el ciberdelincuente, se pueden clasificar las plataformas de typosquatting en varias categorías:
1. Typosquatting de phishing
El sitio web imita fielmente el diseño, logos y esquemas de color de la plataforma auténtica (por ejemplo, la banca electrónica o una red social) para engañar al usuario e inducirlo a introducir sus credenciales o datos bancarios. Si has sido víctima de este tipo de engaño, es fundamental saber qué hacer si has pinchado un enlace de phishing para mitigar el impacto inmediatamente.
2. Distribución de malware
En este escenario, la página engañosa incita al visitante a descargar una actualización falsa de software o un archivo infectado. Una vez ejecutado, se instala malware, adware o ransomware que compromete la seguridad del dispositivo.
3. Typosquatting publicitario y monetización de tráfico
Son páginas repletas de anuncios emergentes o hipervínculos que pagan comisiones por clic. Los delincuentes utilizan el tráfico involuntario generado por las erratas para obtener ingresos publicitarios continuos.
4. Desviación de tráfico a la competencia
El dominio mal escrito redirige a los usuarios al sitio web de un competidor directo del negocio original, cobrando comisiones por llevarles tráfico o reduciendo las ventas de la marca legítima.
5. Daño reputacional y venta del dominio
Algunos dominios se utilizan para publicar contenido dañino, difamatorio o erótico asociado al nombre de una persona pública o empresa. En otros casos, los atacantes simplemente retienen el dominio esperando que la marca genuina pague una suma inflada para comprarlo.

3 Ejemplos reales de typosquatting
Para comprender el impacto real que tiene el typosquatting, conviene analizar casos documentados donde este ataque afectó a miles de usuarios y marcas reconocidas:
1. Agencia Tributaria (2025)
- Dominio falso: agenciatributari[.]com
- Dominio/marca legítima: agenciatributaria.es / Agencia Tributaria
- Qué ocurrió: La propia Agencia Tributaria de España emitió una alerta tras detectar correos electrónicos masivos de phishing que dirigían a este dominio fraudulento, el cual omitía la «a» final de la palabra «tributaria». La página de destino clonaba el portal oficial para capturar credenciales mediante formularios falsos.
2. Calzedonia (2017-2018)
- Dominio falso: calcedonia.es
- Dominio/marca legítima: calzedonia.com / Calzedonia
- Qué ocurrió: El hacker sustituyó la «z» por una «c», una errata común debido a que ambas letras suenan igual en esa posición en español. La página web mostraba referencias a la marca original, enlaces hacia competidores y estaba puesta a la venta. Tras la denuncia, la OMPI (WIPO) determinó que se trataba de un caso evidente de typosquatting y ordenó la transferencia del dominio a la empresa afectada.
3. Carrefour (2019)
- Dominio falso: carefour.es
- Dominio/marca legítima: carrefour.es / Carrefour
- Qué ocurrió: En este caso se eliminó una de las dos «r» de la marca. La resolución de la OMPI concluyó que la similitud visual y fonética era intencionada para aprovecharse del tráfico de la cadena de supermercados, dictaminando el traspaso del dominio a la entidad legítima.
¿Qué riesgos conlleva el typosquatting?
Las consecuencias de caer en una página de typosquatting van más allá de una simple molestia al navegar:
Robo de credenciales y suplantación de identidad
Al introducir usuarios y contraseñas en formularios clonados, los ciberdelincuentes obtienen acceso directo a cuentas personales o corporativas. Si se reutiliza la misma clave en varios servicios, las consecuencias se multiplican.
Infecciones por malware y ransomware
El acceso a estos sitios puede desencadenar la descarga silenciosa de código malicioso. El ransomware, en particular, puede cifrar los archivos de tu sistema y exigir un rescate económico para su recuperación.
Pérdidas económicas y desinformación
El uso de tarjetas de crédito en sitios falsos puede derivar en cargos no autorizados y fraude bancario. Asimismo, algunos dominios engañosos son utilizados para difundir información falsa o manipular a los usuarios en procesos sensibles (como campañas electorales o censos).
Cómo protegerte del typosquatting
Adoptar hábitos online más seguros, mejorar la educación sobre conceptos online y apoyarse en herramientas tecnológicas reduce drásticamente las posibilidades de ser víctima de estas estafas:
- Usa la Protección contra estafas de Surfshark. Contar con una herramienta que incorpore funciones de filtrado de contenido web permite bloquear activamente el acceso a dominios peligrosos y de phishing conocidos antes de que la página cargue.
- Usa un gestor de contraseñas y passkeys. Los administradores de claves reconocen las URL exactas asociadas a las cuentas guardadas. Si estás en un sitio web con typosquatting (por ejemplo, goggle.com), el gestor no autorrellenará tus datos de acceso al notar la discrepancia en el dominio.
- Activa la autenticación de dos factores (2FA). Añade una capa de protección crucial. Si por error entregas tu contraseña en una web falsa, los atacantes no podrán acceder a tu cuenta sin el segundo factor de verificación.
- Escribe la URL con atención o usa marcadores guardados. En lugar de teclear manualmente la dirección cada vez que accedas a portales bancarios o de compras, guarda la URL correcta en la barra de marcadores de tu navegador.
- Mantén el navegador y el software de seguridad actualizados. Las actualizaciones frecuentes incluyen parches contra vulnerabilidades recientes y filtros contra sitios web fraudulentos.
Cómo proteger el dominio de tu empresa
Las pymes y grandes empresas también deben ser conscientes del problema que supone el typosquatting y tomar medidas proactivas para prevenir que terceros suplanten su marca:
Registra las variantes con errores tipográficos
Una estrategia preventiva esencial consiste en comprar preventivamente los dominios con los errores de ortografía más comunes, diferencias en TLD (.co, .net, .org) y versiones con y sin guiones, configurando redirecciones automáticas hacia el sitio web oficial.
Monitoriza los registros de dominios y actúa ante abusos
Aprovecha servicios de monitorización de dominios y herramientas de la ICANN (como la Cámara de Compensación de Marcas Registradas) para detectar registros sospechosos de marcas similares y poder iniciar acciones legales o procedimentales para su eliminación.
El typosquatting es un ciberataque peligroso
El typosquatting demuestra que los ciberdelincuentes aprovechan cualquier descuido cotidiano para comprometer la seguridad de los usuarios. Mantener la atención al introducir direcciones web, usar marcadores para páginas web frecuentes o listas y apoyarse en herramientas de ciberseguridad dedicadas son pasos fundamentales para navegar con tranquilidad y proteger tu información en internet.
Preguntas frecuentes sobre el typosquatting
¿El typosquatting es ilegal?
Sí. El uso de nombres de dominio registrados con errores tipográficos intencionados para beneficiarse de la reputación de una marca registrada o realizar estafas constituye una infracción de derechos de propiedad intelectual y violación de las leyes de marcas. Organismos como la ICANN permiten retirar o transferir dichos dominios mediante la Política Uniforme de Solución de Controversias en materia de Nombres de Dominio (UDRP).
¿Qué diferencia hay entre typosquatting y pharming?
La diferencia principal está en cómo caes en la trampa. En el typosquatting, el engaño ocurre por un error tuyo al escribir mal la dirección o por hacer clic en un enlace falso. En el pharming, en cambio, el ataque es puramente técnico: los delincuentes hackean los sistemas que traducen las direcciones en internet (servidores DNS o archivos del sistema), de modo que aunque escribas la URL 100% correcta, tu navegador te redirige automáticamente a una página falsa sin que te des cuenta.
¿Cómo sé si un dominio es falso?
Revisa minuciosamente la dirección en la barra de navegación: busca letras sustituidas (l por I, rn por m), omisión de caracteres, TLD inusuales (como .co o .cm en lugar de .com) o la presencia de guiones adicionales. Además, un gestor de contraseñas no autocompletará datos en un dominio falso y las herramientas de seguridad bloquearán la conexión si la URL ha sido reportada por phishing.