Casi todos alguna vez hemos abierto un montón de páginas en el ordenador o en el móvil y las hemos dejado abiertas mientras que nos íbamos a hacer otra cosa, como ver el correo, ver un video o simplemente nos vamos a comer o a descansar. Dejar las pestañas abiertas es una oportunidad que algunos hackers usan y que se llama tabnabbing. En este artículo vamos a ver qué es el tabnabbing, cómo funciona esta estafa, cómo podemos protegernos y por supuesto cómo detectarlo si finalmente somos una víctima.
¿Qué es el tabnabbing?
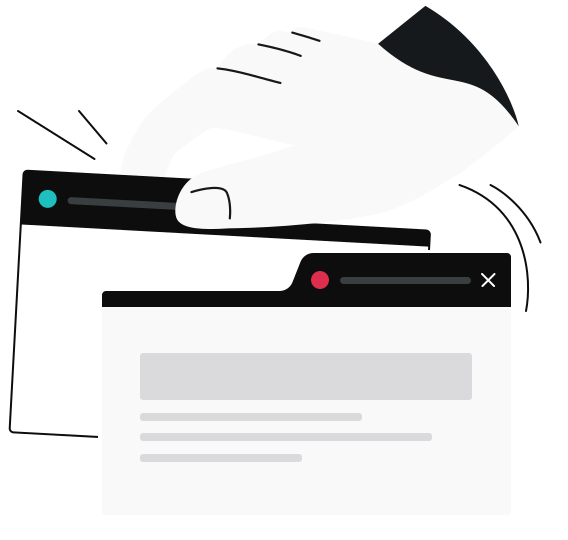
El tabnabbing es una técnica usada por los ciberdelincuentes para suplantar alguna página web de todas las pestañas que tienes abiertas en tu navegador. Es phishing ejecutado en el navegador de internet mientras no prestas atención a todas y cada una de las pestañas que tienes abiertas. Como hay tantas, si alguna de ellas cambia a otra web falsa muy parecida, no te das ni cuenta.
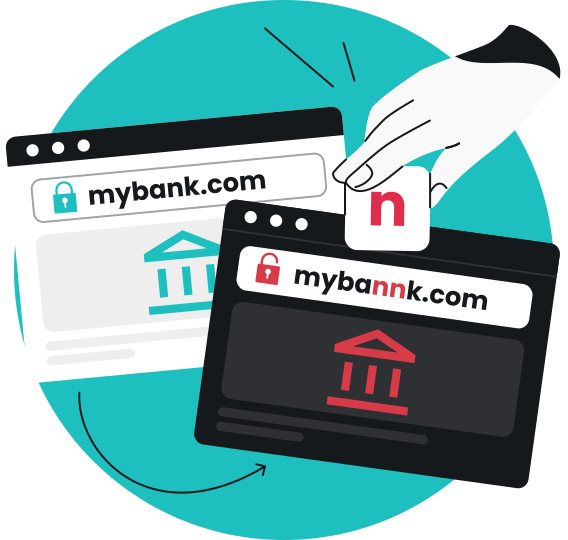
Por ejemplo, estás navegando por internet pero te vas a mirar tu correo durante un tiempo. Cuando vuelves después y entras en una de las pestañas que dejaste abierta, resulta que es la web de tu banco donde se ha cerrado la sesión. Ten cuidado, el tabnabbing puede haber suplantado esa web por una falsa y maliciosa, si entras de nuevo al banco desde ahí le regalarás tu nombre de usuario y contraseña del banco a los hackers.
Tabnabbing vs. phishing tradicional
Aunque el objetivo es el mismo, engañar a las personas y robar sus datos, credenciales o dinero, en su modo de actuación hay diferencias. Veamos de qué manera te engaña cada uno de ellos.
Seguro que sabes qué es el phishing, pero lo vamos a recordar. El phishing tradicional te engaña haciéndote llegar un enlace falso mediante un correo electrónico, un SMS (lo que se conoce como smishing) o un mensaje de chat que te lleva a una página web maliciosa.
El tabnabbing no te propone ningún link malicioso para que hagas clic en él. Este método lo que hace es aprovechar que tú mismo ya tenías abierta la pestaña, de modo que deja que el tiempo pase mientras haces otras cosas y que el peligro esté ahí esperándote cuando regreses a esa pestaña inactiva.
Tabnabbing inverso (reverse tabnabbing)
Existe una variante un poco más técnica llamada tabnabbing inverso (reverse tabnabbing). Ocurre cuando estás visitando una página web completamente legal, normal y corriente, y pinchas en un enlace que te lleva a otra página externa.
Si esa página externa está mal programada o puede ser hackeada, no solo se abre en una pestaña nueva, sino que puede controlar en secreto la pestaña de donde venías, obligándola a cambiar y a convertirse en una página fraudulenta mientras tú estás distraído leyendo la otra nueva.
¿Cómo funciona un ataque de tabnabbing paso a paso?
Para entender el funcionamiento de este tipo de engaño vamos a ver el proceso en unos sencillos pasos:
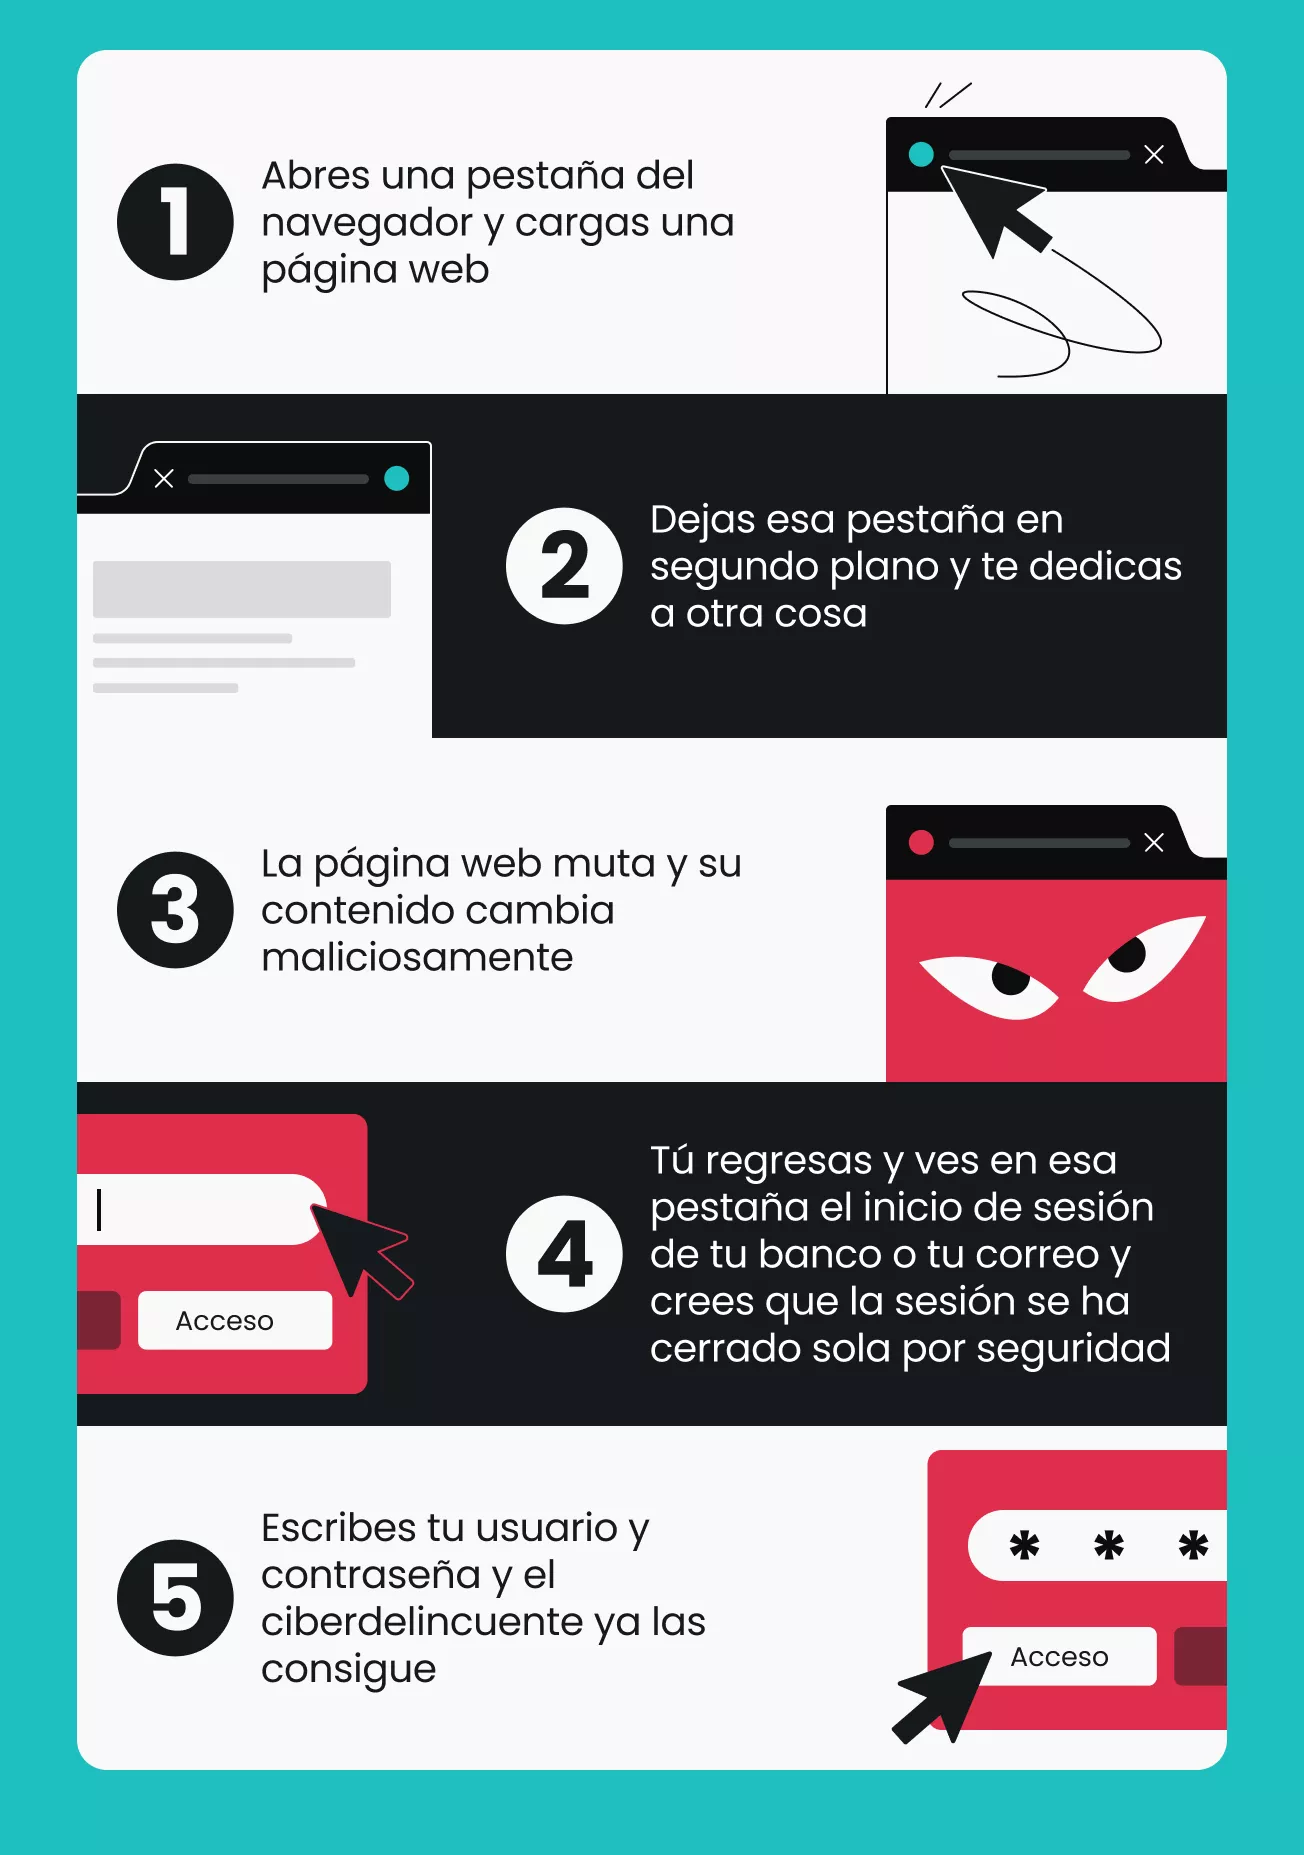
Pero ¿cómo funciona esto a nivel de programación? Vamos a verlo:
El papel de target="_blank" y window.opener
Cuando una página web tiene un enlace que si se hace clic en él se abre una pestaña nueva, en programación se suele usar la orden target=“_blank”. El problema es que, por defecto en los navegadores antiguos, esa pestaña recién abierta se queda conectada con la pestaña original a través de una función llamada window.opener.
Es como una conexión entre las dos pestañas. De esta forma, la nueva pestaña puede enviar un comando a la anterior (se ejecuta mediante JavaScript) para que cambie la dirección web y cargue, por ejemplo, una página web fraudulenta que se parezca a la página de inicio de sesión de Google o de un banco. Mientras esa conexión no se interrumpa, la pestaña anterior obedece sin avisarte y la amenaza se mantiene presente.
La política de mismo origen, explicada
En Internet existe una regla de oro denominada «política de mismo origen» (Same-Origin Policy). Básicamente, esta regla establece que el contenido del sitio web A no debe interferir con los datos o el código del sitio web B.
Es como el muro que separa tu casa de la de tu vecino: no puedes cambiar el color de la pintura de la habitación de tu vecino desde tu salón. En el tabnabbing, los atacantes buscan pequeñas grietas o descuidos en los navegadores para sortear este muro de seguridad y modificar el aspecto de la pestaña contigua.
Tabnabbing a través de iframes
Un iframe es como una «ventana dentro de otra ventana». Por ejemplo, cuando ves un vídeo de YouTube incrustado en un blog, sin ir a la aplicación de YouTube o a su web, eso se hace mediante un iframe.
Si un sitio web malicioso utiliza un iframe desprotegido, puede insertar contenido engañoso en la página real sin cambiar la URL que aparece en la parte superior, lo que hace que te resulte aún más difícil darte cuenta del engaño.
Ejemplos de tabnabbing
No hay nada mejor que ver todo esto del tabnabbing con ejemplos. Allá vamos:
Suplantación de una pantalla de inicio de sesión de correo
Imagina que estás visitando un blog sobre videojuegos y estás leyéndolo muy concentrado. De repente, en una de las pestañas inactivas, la web que había cambia discretamente sin que lo notes y muestra el logotipo de Gmail o de Outlook con un mensaje del tipo: «Tu sesión ha caducado. Vuelve a iniciar sesión». Como casi todos solemos usar frecuentemente estos servicios de correo, es fácil morder el anzuelo sin fijarse en la barra de direcciones y escribir nuestro usuario y nuestra contraseña con total confianza.
Suplantación de la banca online
Este es el caso más peligroso. Abres un enlace a una tienda y, tras dejarlo olvidado un tiempo, se transforma maliciosamente en una web que imita la página de inicio de sesión de tu banco habitual, suplantando su identidad. Tú no notas nada, no te das ni cuenta. Decides iniciar sesión y escribes tus credenciales de acceso, ahora, desgraciadamente para ti, el estafador tiene acceso directo a tu dinero.
¿Por qué el tabnabbing es tan eficaz?
El tabnabbing funciona porque se aprovecha de las distracciones y confianza humanas (lo que en el ámbito de la seguridad se llama ingeniería social) y no porque aprovechen alguna vulnerabilidad de los dispositivos o de su software.
Cuando vuelves en el navegador a una pestaña que tú mismo abriste hace un rato, das por sentado que es segura porque fuiste tú quien la abrió y no a través de ningún link sospechoso. Como no sospechas, bajas la guardia. Además, es muy habitual que alguien caiga víctima de esto tras haber sido engañado con la técnica maliciosa del catfishing, como las estafas del amor.
¿Cómo evitar el tabnabbing?
Protegerse es muy sencillo si adoptas unos buenos hábitos digitales. Te contamos algunos consejos para evitar riesgos innecesarios:
Usa Surfshark Scam-protection
Una de las mejores formas de mantener la ciberseguridad es contar con una buena protección contra las estafas en tu dispositivo. Además, activar herramientas avanzadas como el filtrado de contenidos web te ayuda a bloquear automáticamente sitios web sospechosos, anuncios maliciosos y páginas de phishing antes de que puedan cambiar tus pestañas de forma encubierta. Surfshark es una de esas herramientas avanzadas que te da esa protección que necesitas para navegar seguro y evitar el tabnabbing.
Revisa siempre la URL antes de introducir credenciales
Antes de introducir tu nombre de usuario o contraseña en cualquier página web, es recomendable que te acostumbres a comprobar la barra de direcciones situada en la parte superior. Si la página web afirma ser tu proveedor de correo electrónico o tu banco, pero la URL no empieza por el nombre real de la empresa (o le faltan letras o tiene un aspecto extraño), ¡cierra la pestaña inmediatamente! Asegúrate, también, siempre de que aparezca el icono del candado de seguridad y de que empiece por HTTPS.
Usa aplicaciones oficiales en lugar del navegador móvil
Si estás navegando con un móvil o una tableta, es mucho más seguro acceder a tu banca online, a las redes sociales o al correo electrónico mediante las aplicaciones oficiales. Para ello descárgalas de la tienda oficial de aplicaciones (Google Play o App Store). En este tipo de dispositivos es más seguro entrar en la App oficial que en el navegador web.
Mantén el navegador y el sistema actualizados
Los desarrolladores de navegadores web como Chrome, Firefox, Edge y Safari publican actualizaciones periódicas para corregir las vulnerabilidades de seguridad que permiten que se produzca el tabnabbing y de que el malware ataque. Mantener tu navegador web actualizado es tu mejor defensa.
Activa la verificación en dos pasos
La autenticación en dos pasos significa que, además de tu contraseña, la página web te pedirá un código que se envía a tu móvil o que debes obtener a través de una aplicación de autenticación instalada en tu móvil. De esta forma, aunque un ciberdelincuente te robe la contraseña mediante tabnabbing (o cualquier otra técnica maliciosa), no podrá acceder a tu cuenta sin ese código. Activa la autenticación en dos pasos siempre que sea posible.
Prevención para desarrolladores y propietarios de webs
Si alguna vez has creado una página web o estás aprendiendo a programar, tienes que saber que abrir enlaces hacia fuera de forma insegura puede convertir tu web en una trampa para tus propios usuarios. Para evitar que un hacker utilice el temido tabnabbing en tu sitio, existen algunas herramientas que deberías conocer. todo creador digital debe dominar. ¡Vamos a verlas!
rel="noopener" y rel="noreferrer"
Cada vez que pongas un enlace externo en tu web para que se abra en una pestaña nueva (en HTML pones target=“_blank”), añade siempre el atributo rel=»noopener noreferrer», esto evita que la página destino tenga acceso a la pestaña original con la propiedad llamada window.opener que le permitiría cambiar tu página a otra maliciosa. Puedes cortar esa conexión y que la página nueva no sepa de qué página exacta viene el usuario.
Cross-Origin-Opener-Policy (COOP)
A veces los navegadores modernos permiten ciertos flujos de comunicación entre webs que pueden ser explotados por los cibercriminales, incluso aunque uses noopener. Por eso, es recomendable implementar la cabecera HTTP COOP (Cross-Origin-Opener-Policy). Esto hace que el navegador aisle completamente sus ventanas y pestañas. De este modo, ninguna web puede acceder para hacer nada malicioso.
Atributo sandbox en iframes
Cuando quieras incrustar contenido de terceros en tu web (como un video de YouTube o un widget externo) y tengas que usar la etiqueta <iframe>, añádele el atributo sandbox. Esto restringe lo que ese código incrustado puede hacer y no le deja ejecutar scripts, enviar formularios o abrir pop-ups. Sin duda, es bastante más seguro.
Conclusión
El tabnabbing nos demuestra que en internet hay que tener cuidado siempre, no solo con las páginas webs desconocidas y los links, sino también con las pestañas olvidadas que dejamos dormidas en segundo plano. Así que para navegar por la red seguro y con privacidad conviene cerrar las pestañas que no estemos usando, mirar y comprobar la barra de direcciones y contar con buenas herramientas y software de seguridad.
Preguntas frecuentes
¿Qué es el tabnabbing?
El tabnabbing es una estafa en la que una página web inactiva que se ejecuta en segundo plano cambia secretamente su diseño para imitar un sitio web conocido (como tu banco o tu correo electrónico), con el fin de engañarte para que introduzcas tus contraseñas cuando vuelvas a la pestaña.
¿Cómo sé si una pestaña ha sido suplantada?
Comprueba siempre la barra de direcciones (URL) situada en la parte superior de tu navegador, donde escribes la dirección web. Si la página se parece a la de tu correo electrónico o a una red social, pero la dirección web es extraña o sospechosa, esa pestaña inactiva ha sido modificada. También debes sospechar si tu sesión se cierra sola de repente en una pestaña que no has consultado en horas.
¿Los navegadores modernos bloquean el tabnabbing?
Sí, algunos navegadores como Google Chrome, Mozilla Firefox y Safari han introducido recientemente mejoras para bloquear el acceso de window.opener de forma predeterminada. Sin embargo, los estafadores siguen inventando trucos cada vez más rebuscados, por lo que siempre debes estar atento.
¿Qué hago si he introducido mis datos en una pestaña falsa?
Si sospechas que has sido víctima de este engaño o que has pinchado un enlace sospechoso, actúa rápidamente:
- Cambia inmediatamente la contraseña de la cuenta afectada desde una pestaña nueva.
- Si reutilizas esa misma clave en otros sitios web, cámbiala también allí.
- Activa la autenticación de dos factores (2FA).
- Si has introducido datos bancarios, avisa de inmediato a tu entidad financiera para bloquear tarjetas o accesos.