El spoofing es una técnica de suplantación de identidad que permite a un hacker hacerse pasar por una persona, empresa o dispositivo de confianza. Puede falsificar el remitente de un correo, el número de una llamada o una página web para robar datos, conseguir dinero o distribuir malware. También puede manipular direcciones y señales para engañar a los sistemas informáticos. Descubre qué es el spoofing, cómo funcionan sus principales modalidades y qué señales te ayudan a detectarlo. Además, aprenderás cómo protegerte con comprobaciones sencillas y medidas de seguridad.
¿Qué es el spoofing?
El spoofing es la falsificación de una identidad, una dirección o un identificador para hacerse pasar por una fuente legítima. En ciberseguridad, puede consistir en suplantar al remitente de un correo, el número de una llamada o un dispositivo de confianza.
No siempre busca engañar directamente a una persona. Algunas modalidades manipulan la información que utilizan los equipos para comunicarse, de modo que un sistema acepte tráfico falso o lo envíe al destino equivocado. La clave está en distinguir entre lo que parece auténtico y lo que realmente se ha verificado.
Cómo funciona un ataque de spoofing
En los ataques de spoofing dirigidos a personas, el proceso suele seguir estos pasos:
- El impostor elige una identidad de confianza: un banco, un proveedor o un compañero de trabajo.
- Falsifica un elemento reconocible: el remitente, el número de teléfono o el aspecto de una web.
- Utiliza un pretexto para provocar una acción: revisar un cargo o pagar una factura, por ejemplo.
- Intenta conseguir datos, dinero o la instalación de software peligroso.
Por ejemplo, el spoofing de un correo electrónico que parece de tu banco puede llevarte a una página de acceso falsa. Si introduces tu contraseña, se la entregas al hacker.
En las modalidades de red, el engaño afecta a direcciones y respuestas técnicas, sin necesidad de hacer clic en un enlace.
Tipos de spoofing más frecuentes
Los ataques de spoofing adoptan diversas formas, pero estos son los más comunes:
1. Email spoofing: suplantación de correo electrónico
Consiste en falsificar información del remitente para que un email parezca enviado por otra persona u organización. Puede afectar al nombre mostrado o a la dirección del campo «De». Usar un dominio parecido también permite suplantar una marca, aunque no sea exactamente la misma técnica que falsificar los encabezados.
2. Spoofing web o de páginas falsas
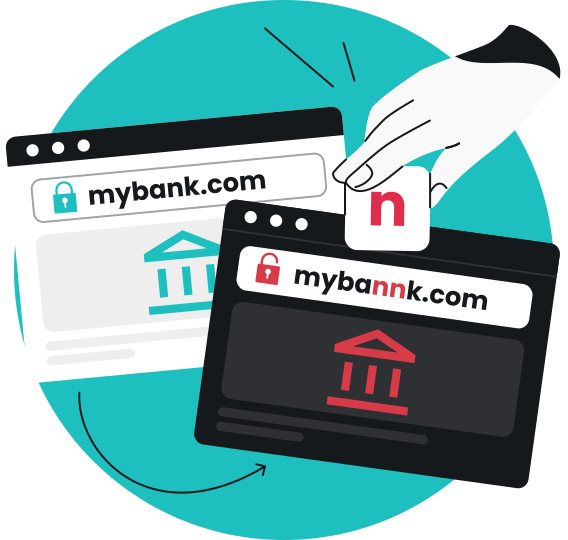
El ciberdelincuente crea una web que imita a otra legítima, con sus colores, logo y formularios. Puede utilizar un dominio con pequeñas diferencias para capturar contraseñas o datos bancarios. Una página bien diseñada no demuestra que pertenezca a la entidad que representa.
3. DNS spoofing
El DNS traduce los nombres de dominio en direcciones IP. Al falsificar sus respuestas o contaminar su caché, un atacante puede dirigir una conexión hacia un servidor incorrecto.
No debe confundirse con una fuga de DNS. Un test de fugas de DNS permite revisar qué servidores resuelven tus consultas, pero no demuestra por sí sola que haya spoofing.
4. ARP spoofing
Dentro de una red local, el impostor envía mensajes ARP falsos para asociar su dirección MAC con la IP de otro equipo, como el router. Esto puede permitirle interceptar o desviar tráfico y facilitar un ataque de intermediario. No significa que pueda leer automáticamente las comunicaciones cifradas.
5. IP spoofing
Consiste en falsificar la dirección IP de origen de los paquetes de datos. Puede utilizarse en ataques de denegación de servicio y de reflexión, en los que las respuestas se dirigen a la víctima. Emplear una dirección IP falsa de esta manera no equivale a ocultar tu IP mediante una VPN.
6. Spoofing telefónico y de identificador de llamadas
El hacker manipula el número que aparece en pantalla para simular que llama un banco, una empresa o una institución. Que el número coincida con uno conocido no identifica automáticamente a quien llama: verifica cualquier petición sensible mediante un canal independiente.
La Orden TDF/149/2025 establece medidas contra la suplantación mediante llamadas y mensajes. Desde marzo de 2025 se bloquean determinadas numeraciones no atribuidas y, desde junio de ese año, llamadas internacionales que muestran numeración española, con excepciones como la itinerancia. Según el balance publicado por el Gobierno en agosto de 2025, los operadores habían bloqueado 47.971.400 llamadas falsas desde el inicio del plan.
7. SMS spoofing
Se suplanta el número o el nombre del remitente de un mensaje. En algunos casos, el SMS fraudulento puede aparecer en el mismo hilo que los mensajes legítimos de una entidad. Si busca engañarte para obtener datos o dinero, también puede formar parte de un ataque de smishing.
Gracias a la Orden TDF/149/2025, citada anteriormente, en España se bloquearon 2.212.950 SMS (dato de agosto de 2025). Supone un primer paso que debe ir acompañado de otras medidas para reforzar la seguridad online de los ciudadanos.
8. GPS spoofing
El GPS spoofing utiliza señales falsas para engañar a un receptor sobre su posición o la hora. Puede afectar a sistemas de navegación y seguimiento. Está relacionado con la falsificación de ubicación mediante software, pero no funciona necesariamente del mismo modo.
9. MAC spoofing
Consiste en cambiar la dirección MAC de una interfaz de red para que parezca otra. Puede usarse para eludir controles basados únicamente en ese identificador. Sin embargo, cambiar una MAC también tiene usos legítimos, como mejorar la privacidad: no implica por sí solo un ataque.
Spoofing vs. phishing: cuáles son las diferencias
El spoofing falsifica la identidad o el origen aparente de una comunicación. El phishing utiliza el engaño para conseguir que una persona entregue información, realice un pago o ejecute otra acción perjudicial.
|
Aspecto
|
Spoofing
|
Phishing
|
|
En qué consiste
|
Suplantar una identidad o un identificador
|
Manipular a una persona mediante mensajes falsos
|
|
Qué afecta
|
Remitentes, páginas web, números o información de red
|
Decisiones y acciones de la víctima
|
|
Ejemplo
|
Falsificar el remitente de un banco
|
Pedir una contraseña con una alerta bancaria falsa
|
Ambos pueden combinarse. En el ejemplo anterior, el remitente falsificado es el spoofing y la petición engañosa es el phishing. Si quieres profundizar, consulta qué es el phishing y cómo evitarlo.
Por qué el spoofing es peligroso: qué busca el ciberdelincuente
La suplantación aprovecha la confianza para reducir tus precauciones o eludir controles técnicos. Según el ataque, sus objetivos pueden ser:
- Robar contraseñas, documentos, datos personales o información bancaria.
- Convencerte para hacer una transferencia.
- Distribuir malware mediante archivos o descargas.
- Interceptar o manipular comunicaciones.
- Interrumpir servicios o acceder a recursos protegidos.
En una empresa, una falsa solicitud de cambio de cuenta bancaria puede bastar para desviar el pago de una factura. Por lo tanto, los usuarios y las pymes deben protegerse online en todo momento.
Cómo detectar un intento de spoofing
Algunos intentos de spoofing presentan señales de alerta, pero otros pueden resultar difíciles de reconocer. Estas comprobaciones te ayudarán a detectar posibles estafadores.
Señales en correos electrónicos y mensajes
Presta atención a estas pistas antes de que se produzca el robo:
- El nombre del remitente y su dirección no coinciden.
- El dominio contiene letras cambiadas o palabras añadidas.
- El mensaje exige actuar de inmediato o mantenerlo en secreto.
- Te solicitan contraseñas, códigos de verificación o pagos inesperados.
- El destino del enlace no coincide con la web que dice representar.
Las faltas de ortografía pueden ser una señal, pero un SMS impecable también puede ser fraudulento. Comprueba las solicitudes entrando directamente en la aplicación o página web oficial.
Monitorización técnica de la red
Las organizaciones pueden detectar anomalías mediante registros, sistemas de detección de intrusiones y controles que revisen las asociaciones ARP o el origen del tráfico.
En casa, no ignores las alertas de certificado del navegador ni los cambios inesperados en la configuración del router. Una conexión lenta, por sí sola, no demuestra que exista spoofing.
Cómo prevenir y evitar el spoofing
Existen tecnologías para anticiparse a estos ciberataques. Te aconsejamos hacer lo siguiente:
Autenticación de email: SPF, DKIM y DMARC
Estos mecanismos ayudan a reducir la suplantación de dominios:
- SPF indica qué servidores pueden enviar correo para un dominio.
- DKIM permite verificar una firma digital del mensaje.
- DMARC comprueba la alineación con el dominio visible del remitente y publica una política para los mensajes que no superan la validación.
Su eficacia depende de la configuración y del tratamiento del servidor receptor. No bloquean todos los dominios parecidos ni los correos enviados desde cuentas comprometidas.
DNSSEC y filtrado de entrada en la red
DNSSEC permite validar la autenticidad de las respuestas DNS firmadas, aunque no cifra las consultas ni protege todos los dominios. El filtrado de entrada y salida ayuda a descartar paquetes con direcciones de origen inadecuadas. En redes empresariales, la inspección dinámica de ARP puede reducir el riesgo de suplantación local.
Autenticación multifactor (MFA)
Activa una segunda forma de verificación y, cuando sea posible, utiliza llaves de seguridad o claves de acceso resistentes al phishing.
Los códigos de aplicaciones y SMS añaden protección, pero también pueden ser robados mediante engaños. Nunca compartas un código con alguien que te contacte ni apruebes una solicitud de acceso que no hayas iniciado.
Cifrado de datos y HTTPS
HTTPS encripta la comunicación y permite al navegador verificar el certificado del servidor. Sin embargo, una plataforma web fraudulenta también puede tener HTTPS: comprueba el dominio, no solo el indicador de seguridad.
En redes wifi públicas, una VPN puede proteger el tráfico hasta su servidor. No verifica la identidad de quien te escribe ni convierte una página falsa en legítima.
Actualizaciones y software de seguridad
Mantén actualizados el sistema, el navegador y las aplicaciones. Activa los filtros de correo no deseado, utiliza contraseñas únicas y protege el router con credenciales distintas de las predeterminadas.
Un gestor de contraseñas también puede ayudarte, pero si no reconoce el dominio y no ofrece tus credenciales, comprueba la dirección antes de introducirlas manualmente.
Protégete con Surfshark Antivirus y la protección contra estafas
Surfshark Antivirus ofrece protección en tiempo real y análisis para detectar malware. Es una capa adicional frente a archivos y software peligroso que pueden acompañar a una suplantación.
La Protección contra estafas de Surfshark incluye herramientas para detectar correos de phishing, SMS sospechosos y sitios web peligrosos. Estas funciones complementan la verificación del remitente, aunque no sustituyen tus precauciones ni garantizan que todos los intentos se bloqueen.
Conclusión: verifica antes de confiar
El spoofing puede hacer que una llamada, un correo o una conexión parezcan auténticos sin serlo. La mejor defensa combina comprobaciones sencillas con medidas técnicas: verifica las peticiones por otro canal, protege tus cuentas y mantén tus dispositivos actualizados.

Preguntas frecuentes
¿Qué significa el spoofing?
En ciberseguridad, significa falsificar una identidad o un identificador para parecer una fuente legítima. Puede afectar a personas, organizaciones, dispositivos o señales de navegación.
¿Cuál es la diferencia entre el spoofing y el phishing?
El spoofing suplanta el origen aparente de una comunicación. El phishing busca engañarte para que realices una acción perjudicial. Un mismo ataque puede utilizar ambos.
¿Cómo acabar con el spoofing?
No existe una solución que elimine todas sus modalidades. La autenticación del email, los controles de red, la MFA y la verificación independiente ayudan a reducir el riesgo.
¿Cómo funciona el spoofing telefónico?
Manipula el identificador de llamadas para mostrar un número distinto del origen real. No requiere necesariamente acceder al teléfono ni a la cuenta de la entidad suplantada.
¿Qué hacer si has sido víctima de spoofing en España?
Si has compartido credenciales, cambia las contraseñas y revisa los accesos. Si has facilitado datos bancarios o enviado dinero, contacta inmediatamente con tu banco. Analiza el dispositivo si has descargado archivos sospechosos.
Conserva los mensajes y justificantes para denunciar el fraude ante las Fuerzas y Cuerpos de Seguridad. También puedes solicitar orientación gratuita a INCIBE a través del 017.
¿Qué es el antispoofing?
Es el conjunto de medidas que detectan o bloquean la falsificación de identidades e identificadores. Incluye autenticación del email, filtros de tráfico y controles de numeración telefónica.