使用 Surfshark 領先業界的 VPN 加密技術,築牢個人數據防線,確保網絡私隱安全。
VPN 加密:解鎖網絡安全的利器
-
保護網絡活動私隱,免受第三方窺探
-
保護個人敏感資訊,免受黑客侵害
-
使用 Dausos 協定,暢享高速連線與面向未來的加密技術
甚麼是 VPN 加密?
VPN(虛擬私人網絡)加密是一種對個人設備與 VPN 伺服器之間所傳輸數據進行加密並確保其安全的技術過程。
當您連線 VPN 時,系統會生成一把加密密鑰,用於對數據進行編碼和解碼。這把密鑰僅為您本人所有,因此即便有第三方試圖攔截您的連線,加密後的數據也會呈現亂碼狀態且無法破譯。
強大的加密性能對於任何 VPN 都至關重要。因此,包括 Surfshark 在內的可信賴 VPN 服務商均採用 AEGIS-256X2、AES-256 和 ChaCha20 這幾種目前公認最有效的加密算法。Dausos 協定使用 AEGIS-256X2 加密算法,OpenVPN 和 IKEv2 使用 AES-256,而 Wireguard 則使用 ChaCha20。

為何需要加密?
加密您的網上活動有兩大好處,即提升安全性和保護個人私隱。
確保數據安全
如果您的連線被攔截,黑客就可以存取您的敏感數據,例如個人識別資訊、密碼、銀行資料等。VPN 加密會將這些資訊打亂,讓窺探者無法讀取。
提升您的網上私隱
每當您上網時,無論是瀏覽還是觀看流媒體,您的活動內容都可能會被互聯網服務供應商 (ISP)、網站、政府及數據代理商追蹤和收集。安全型 VPN 連線會加密您的互聯網流量,助您確保網絡私隱,並始終受到保護。

VPN 中使用的加密類型
談及加密技術,大多數保護您網上數據安全的方法主要分為兩大類:
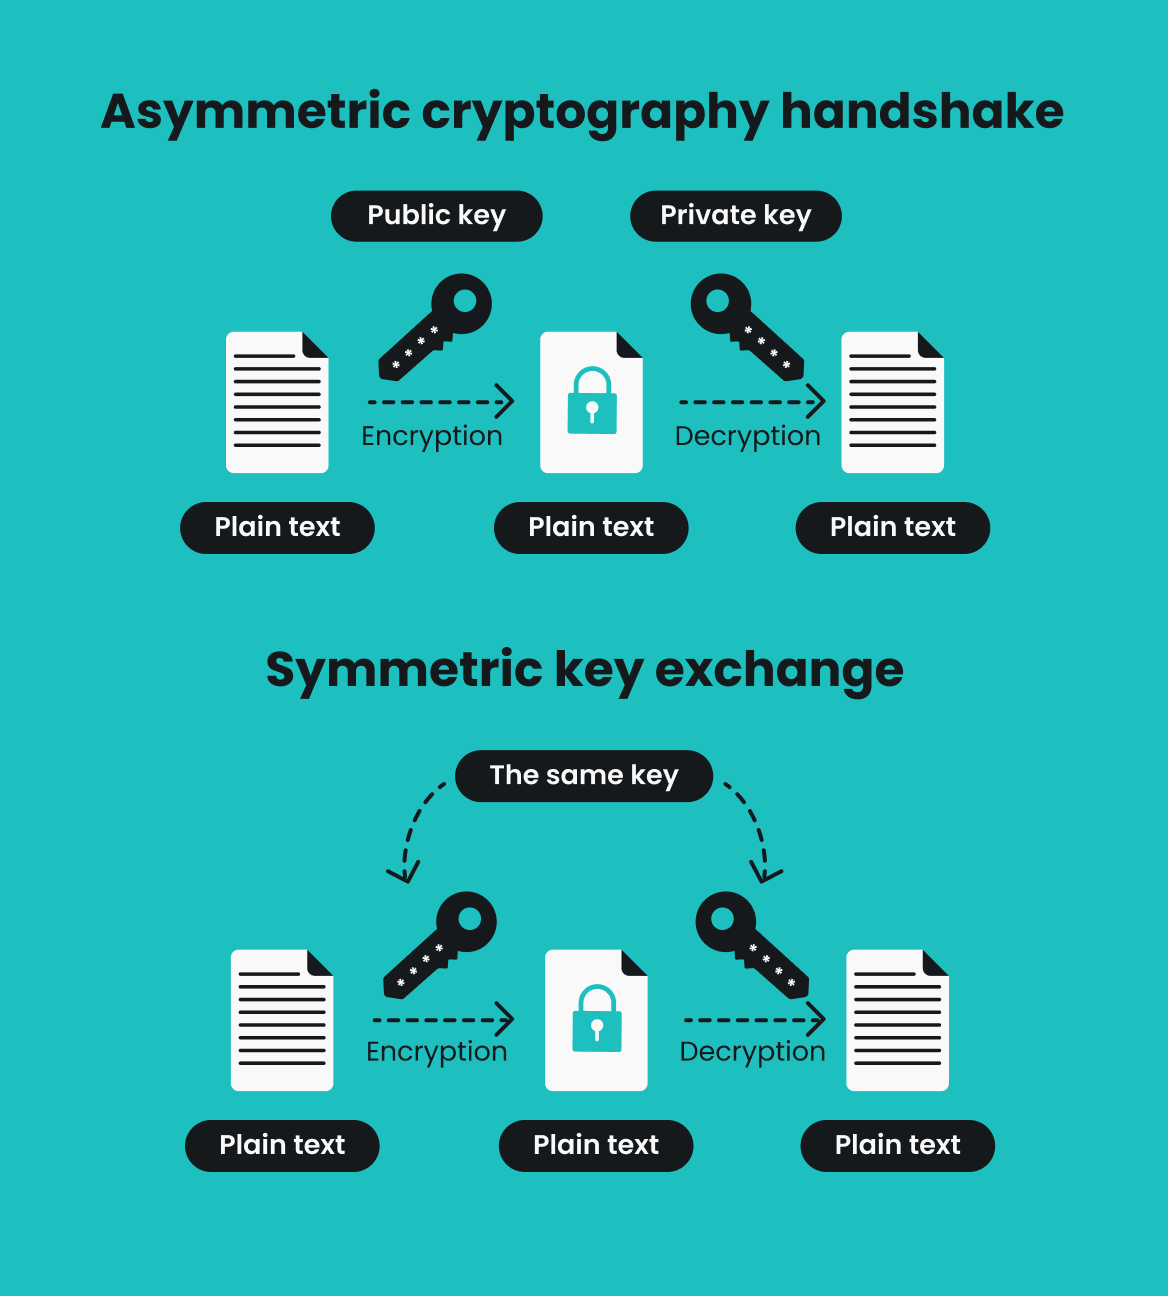
- 對稱加密:這是傳統加密類型。雙方使用相同密鑰來加密和解密數據。此方法簡單高效,因此在建立安全連線後非常適合進行快速通訊,就連古羅馬人也曾使用過;
- 非對稱加密(公鑰加密):該方法使用一對密鑰,即一把用於加密數據的公鑰和一把用於解密的私鑰。雖然速度稍慢於對稱加密,但在尚未通訊過的設備之間建立信任時,此方法會更加安全。
現代 VPN 協定(如 Surfshark 使用的協定)結合了這兩種加密類型。首先,透過非對稱加密在您的設備與 VPN 伺服器之間建立安全連線。隨後切換為對稱加密,藉助 AEGIS-256X2、AES-256 或 ChaCha20 這類先進的抗量子標準,高效保護您的數據。這種混合模式既能確保安全性,又能兼顧高速,實屬兩全其美。
AEGIS-256X2 加密協定
AEGIS-256X2 是一款專為高速傳輸與強力防護而打造的前沿加密算法。它採用 256 位元密鑰,將機密性、完整性與真實性高效融合,成為 VPN 流量加密的最佳選擇。
作為 AEAD(帶關聯數據的認證加密)算法家族中的一員,AEGIS-256X2 能最大限度地降低每個數據包的處理負載和延遲,從而提供更快傳輸速度。
AEGIS-256X2 是一款面向未來的先進協定,被不少業內人士視為個人網絡安全領域的新標桿。

AES 加密協定
AES(高級加密標準)是全球網絡安全專家和政府信賴的最精密加密協定之一。
AES 是區塊密碼,即它會將數據分成較小區塊,並為每個區塊使用不同加密密鑰。密鑰長度可為 128、192 或 256 位元,加密密鑰越長,破解難度就越高。
AES-256 加密已成為網絡安全領域的標準,Surfshark 亦採用這項標準。即使動用當今最快的超級電腦,想要通過暴力窮舉嘗試所有可能組合 (2^256) 來破解它,所需時間也根本無從企及。

ChaCha20 加密協定
ChaCha20 是應用最廣泛的加密算法之一,兼具安全與快速特性,且用途廣泛。
ChaCha20 是序列密碼,這代表它會持續不斷逐位進行數據加密,並使用 256 位元的密鑰進行加密和解密。這種組合兼顧了速度與安全性。
ChaCha20 憑藉獨特設計成為最快速、極度安全且高度可落實的加密算法之一,是 VPN 的完美選擇。

VPN 加密如何運作?
步驟 1:非對稱加密握手
整個加密過程始於您的設備與 VPN 伺服器之間完成安全握手。此握手程序使用非對稱加密技術(運用一對公鑰與私鑰)來驗證連線,同時安全交換資訊。
步驟 2:交換對稱密鑰
在握手期間,系統會安全生成並共享獨特對稱加密密鑰。在接下來的工作階段中,這把密鑰將用於加密和解密您的數據。系統會定期生成新密鑰以確保連線安全,即使過往工作階段遭到入侵,也能防止數據外洩。
步驟 3:數據加密
對稱密鑰就緒後,您的所有網絡流量都會使用 AEGIS-256X2、AES-256 或 ChaCha20 這類高級加密算法進行加密,確保數據在個人設備與 VPN 伺服器之間傳輸時,始終處於私密、受保護狀態。
步驟 4:完整性檢查
最後,透過完整性算法,確認數據在傳輸過程中未遭篡改或更改。
Surfshark VPN 協定
VPN 協定是一組規則,用於指示建立和維持 VPN 連線(包括加密)的操作步驟。Surfshark 僅提供最可靠的協定:
Wireguard
WireGuard 是一款現代 VPN 協定,僅有 4,000 行程式碼,這表示它非常精簡、易於管理,且不易出錯和導致安全問題。該協定採用輕量化設計,有助於提供極速連線,且無損安全性。此外,Surfshark 的 WireGuard 現在默認包含後量子加密保護,為您提供額外一層安全防護,以應對未來的任何挑戰。
IKEv2
IKEv2(互聯網密鑰交換協定第 2 版)是一款強大又安全的 VPN 協定,常用於企業端和遠端辦公設定。它以穩定性和強大的加密功能而聞名,對於需要可靠、安全連線的機構而言是必備之選。雖然不如 WireGuard 輕巧,但在連線穩定性方面,對於移動用戶而言同樣出色。
OpenVPN
OpenVPN 是一款發展成熟的 VPN 協定,以高度可配置性和可靠性能而廣受信賴。雖比 WireGuard 和 IKEv2 稍繁瑣一些,但它是許多路由器默認支援的唯一協定。
Dausos
Dausos 是 Surfshark 專為用戶打造的專屬協定,透過專屬路徑來隔離用戶數據,進而提供穩定的超高速連線體驗。此外,此協定使用後量子加密技術和 AEGIS-256X2 加密算法,能全方位保障安全性,同時無懼未來威脅。目前,Dausos 已在 macOS 版 Surfshark 應用程式上線。*
*Dausos 目前可供 macOS 上的 Surfshark 用戶使用。其他平台適配版將於不久後推出。
您的數據如何遭到外洩?
即使在網上小心翼翼,您的數據仍會有外洩風險。
互聯網服務供應商
您所有的互聯網流量數據都會經過 ISP 的伺服器,因此其可看到您的大部分網上活動。您的 ISP 可追蹤並記錄您的網絡活動,在某些情況下,甚至會將這些資訊出售給數據代理商。
不安全的 Wi-Fi 網絡
公共網絡(例如當地咖啡店的 Wi-Fi)通常很不安全,這使其易遭攔截。黑客可利用這些網絡的漏洞來竊取您的敏感數據和個人資訊。
網絡攻擊
網絡攻擊種類繁多,包括中間人攻擊、遠程入侵等。在這些攻擊期間,未加密的互聯網流量可能遭到攔截,或者對方會利用您的真實 IP 位址訪問您的設備或網絡。
利用 Surfshark 新一代加密技術提升網絡私隱
如未使用 VPN 加密,您的網上活動基本暴露無遺,ISP、黑客、廣告商和其他第三方可肆意窺探您的一舉一動,而您往往毫無察覺。
Surfshark VPN 透過強大的加密技術偽裝互聯網流量,保護個人數據並隱藏個人 IP 位址,從而確保您的位置、瀏覽紀錄及個人資訊私密安全。即使有人攔截您的連線,對方也只會看到一堆雜亂無章的數據。
目前,Surfshark 預設在 Dausos 和 WireGuard 連線協定中採用後量子加密技術,這不僅能保護您免受現今威脅,更能抵禦未來風險。


常見問題
甚麼是 VPN 加密?
VPN 加密是對個人網絡數據進行加密的過程,使其無法被未經授權的第三方獲知和利用。使用 VPN 加密您的網絡活動和 IP 位址,即使有人攔截您的流量,也可確保對方無法破解數據。VPN 加密可確保網絡活動的安全性、私密性和隱匿性。
VPN 可以加密數據嗎?
VPN 可以加密個人設備與 VPN 伺服器之間傳送和接收的所有數據。當您連線至 VPN 時即可建立一條安全隧道,而您所有的互聯網流量都會經此隧道傳送,從而加密所有傳遞數據。