使用 Surfshark 業界領先的 VPN 加密技術,守護個人資料與上網隱私。
VPN 加密技術:安全上網的關鍵防線
-
確保上網時不被第三方窺探
-
保護敏感資訊免於駭客入侵
-
使用 Dausos 通訊協定享受超快網速與符合未來需求的加密技術
VPN 加密是什麼?
VPN(虛擬私人網路)加密技術是將裝置與 VPN 伺服器之間傳輸的資料進行加密與保護的過程。
連上 VPN 時,系統會產生一組加密金鑰,用於對資料進行編碼與解碼。由於只有您持有該金鑰,即使第三方試圖攔截連線,加密後的資料對其而言也只是無法解譯的亂碼。
強大的加密技術是任何 VPN 的核心要素。因此,包括 Surfshark 在內值得信賴的 VPN 服務供應商,均採用 AEGIS-256X2、AES-256 與 ChaCha20,這些是迄今為止最有效的加密演算法。AEGIS-256X2 加密標準用於 Dausos 通訊協定,AES-256 用於 OpenVPN 與 IKEv2,而 ChaCha20 則用於 WireGuard。

為什麼需要加密?
加密上網活動主要有兩大好處:提升安全性並保護隱私。
保護資料安全
若連線遭到攔截,駭客可能取得敏感資料,包括個人身分識別資訊、密碼、銀行資料等。透過 VPN 加密技術,可將資料轉為無法解讀的形式,有效防止外部窺探。
加強線上隱私
每次上網時,在網路上的各種活動(從瀏覽網站到線上影音),都可能被網路服務業者 (ISP)、網站、政府機關及資料仲介商追蹤與蒐集。安全的 VPN 連線會加密網路流量,可有效加強隱私與安全防護。

VPN 加密技術種類
就加密技術而言,多數用來保護網路資料安全的機制可歸納為兩大類:
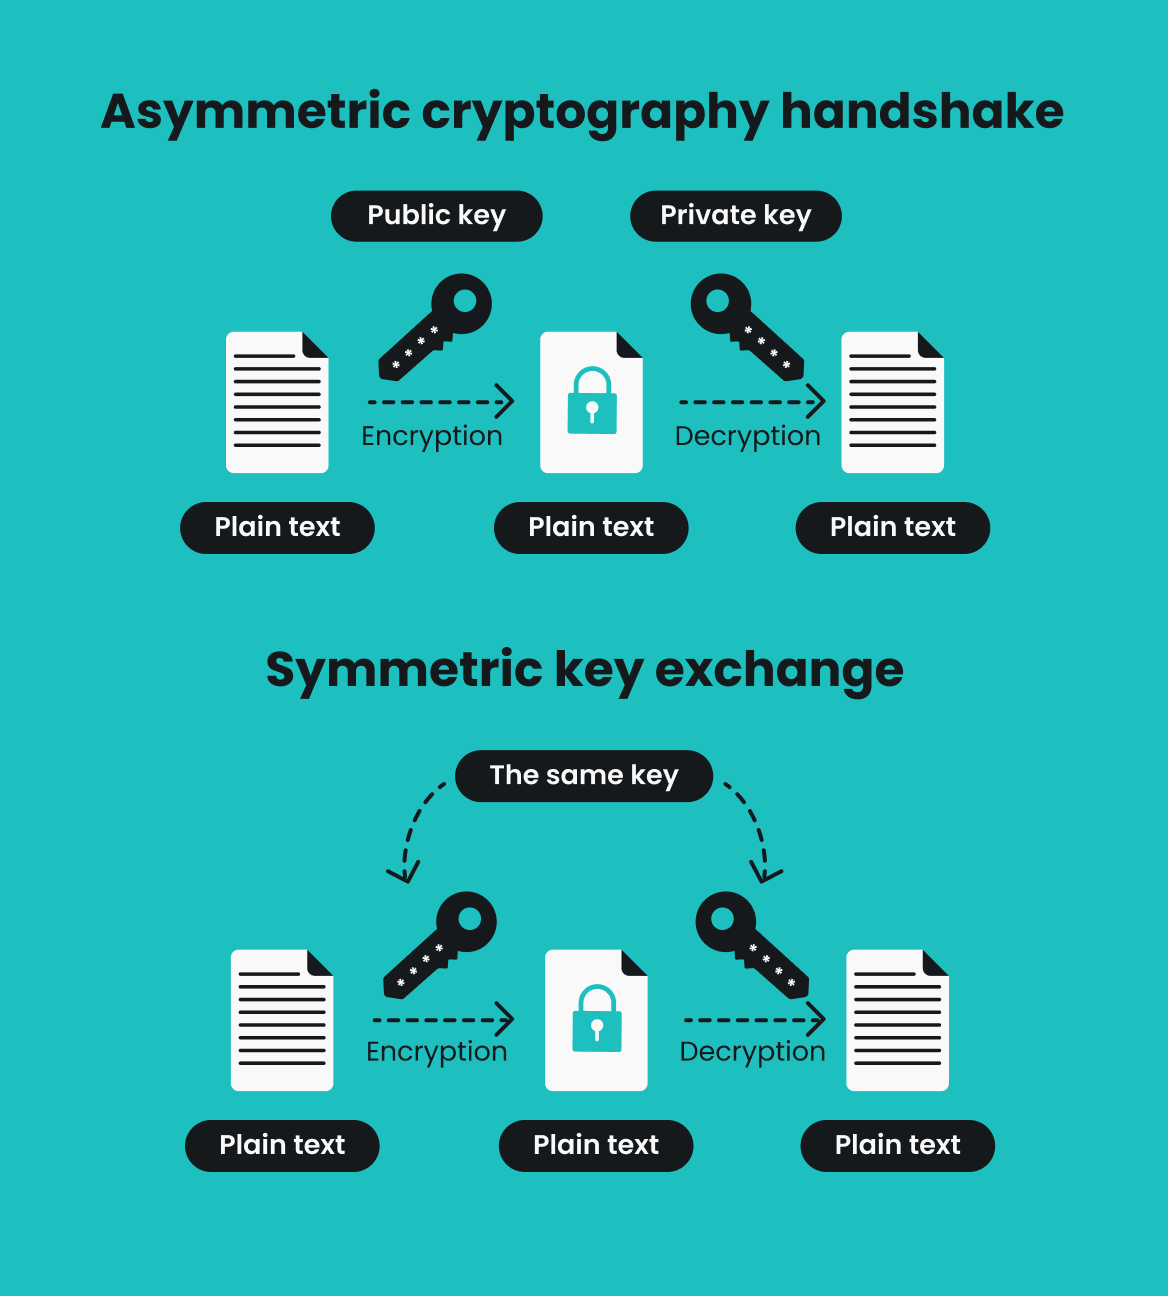
- 對稱加密:這是最經典的加密類型。雙方使用相同的金鑰對資料進行加密與解密,這種加密法簡單又高效,非常適合在建立安全連線後進行快速通訊,甚至早在羅馬時代就已經有人使用類似概念的加密方式。
- 非對稱加密(公開金鑰加密):這種方法需要使用一對金鑰──公開金鑰負責加密資料,私密金鑰負責解密。雖然速度比對稱加密慢,但很適合用於在不曾通訊過的裝置之間建立信任關係,提供更安全的連線。
現代 VPN 協定(如 Surfshark 採用的技術)會結合這兩種加密方式。首先,非對稱加密會在裝置與 VPN 伺服器之間建立安全連線。接著,再切換到對稱加密來高效保護資料,並採用如 AEGIS-256X2、AES-256 或 ChaCha20 等能抵禦量子攻擊的進階加密標準。這種混合式架構能完美兼顧安全性與速度。
AEGIS-256X2 加密通訊協定
AEGIS-256X2 是尖端加密演算法,專為高速運作與強大安全性而設計,使用 256 位元金鑰,能有效結合機密性、完整性與真實性驗證,是處理 VPN 流量的理想選擇。
作為 AEAD(關聯資料驗證加密)演算法家族的一員,AEGIS-256X2 能盡可能降低每個封包的處理負擔與延遲,從而提供更快的連線速度。
AEGIS-256X2 是一項符合未來需求的進階協定,許多人認為這項協定為個人網路安全樹立了新標準。

AES 加密通訊協定
AES(進階加密標準)是目前最成熟的加密標準之一,深受全球網路安全專家與各國政府機關的信任。
AES 採用區塊加密技術,將資料分割為較小的區塊,並對每個區塊使用不同的加密金鑰。支援 128、192 或 256 位元金鑰,加密金鑰越長,破解難度越高。
AES-256 加密技術已成為網路安全領域的業界標準,Surfshark 亦採用此技術。即使使用目前最快的超級電腦,透過暴力破解嘗試所有可能的組合(2 的 256 次方),所需時間也難以估量。

ChaCha20 加密通訊協定
ChaCha20 是目前應用最廣泛的加密演算法之一,兼具安全性與速度,且適用範圍廣泛。
ChaCha20 屬於串流加密,以連續串流的方式(位元為單位)加密資料,並採用 256 位元金鑰進行加密與解密,這種組合可有效兼顧速度與安全性。
ChaCha20 的設計使其成為最快的加密演算法之一,同時具備高度安全性與實作性,是 VPN 應用的理想選擇。

VPN 加密的運作方式
第一步:非對稱密碼安全握手
加密過程始於裝置與 VPN 伺服器之間的安全握手。此握手過程採用非對稱密碼(包含一對公開與私密金鑰),用於驗證連線並安全交換資訊。
第二步:對稱金鑰交換
在握手過程中,系統會安全產生一組專用的對稱加密金鑰並共用。在接下來的連線期間,這組金鑰將用於對資料進行加密與解密。系統會定期產生新的金鑰以確保連線安全,即使過去的連線遭到破解,也能防止資料外洩。
第三步:資料加密
建立對稱金鑰後,所有網路流量均會透過 AEGIS-256X2、AES-256 或 ChaCha20 等進階加密演算法進行加密,確保資料在您與 VPN 伺服器之間傳輸時始終保持私密與安全。
第四步:完整性檢查
最後,完整性演算法會驗證資料在傳輸過程中是否遭到竄改或變更。
Surfshark VPN 通訊協定
VPN 通訊協定是一套規則,為建立與維護 VPN 連線(包含加密技術)的各項步驟制定規範。Surfshark 僅提供最可靠的通訊協定:
WireGuard
WireGuard 為現代 VPN 通訊協定之一,程式碼僅約 4,000 行,架構精簡、易於管理,且較不容易出現錯誤與安全問題。輕量化設計可提供超高速連線,同時兼顧安全性。此外,Surfshark 的 WireGuard 現已預設支援後量子防護,再添一層安全層級,應對未來可能出現的各種威脅。
IKEv2
IKEv2(網際網路金鑰交換第 2 版)是一種穩健安全的 VPN 通訊協定,廣泛應用於企業與遠距工作環境。以穩定連線與高強度加密聞名,是組織機構需要安全可靠連線的首選方案。雖然不如 WireGuard 輕量,但在連線穩定性方面,對於行動裝置使用者而言表現仍然相當出色。
OpenVPN
OpenVPN 是歷史悠久的 VPN 通訊協定,以高度可調整性與穩定效能著稱。雖然架構較 WireGuard 與 IKEv2 稍微龐大,但卻是唯一有眾多路由器預設支援的通訊協定。
Dausos
Dausos 是 Surfshark 專為一般消費者設計的專屬協定。Dausos 能建立專屬路徑來隔離使用者資料,並提供持續穩定的超高速連線。此外,後量子密碼學與 AEGIS-256X2 加密技術提供了可靠且具未來防護能力的安全保障。Dausos 目前可於 macOS 版的 Surfshark 應用程式中使用。*
*Dausos 目前可供 macOS 上的 Surfshark 使用者使用。未來即將推出支援其他平台的版本。
資料如何遭到外洩?
即使在網路上再謹慎,個人資料仍面臨外洩風險。
網路服務業者
所有網路流量資料都會經過網路服務業者的伺服器傳輸,因而能掌握大部分上網活動。網路服務業者可能會追蹤並記錄使用者的網路行為,在某些情況下甚至會將這些資訊出售給資料仲介。
不安全的 Wi-Fi 網路
咖啡廳等公共場所的 Wi-Fi 網路通常缺乏安全防護,非常容易遭到攔截。駭客可以利用這類網路的漏洞竊取敏感資料與個人資訊。
網路攻擊
網路攻擊種類繁多,包含中間人攻擊、遠端駭客攻擊等。在這些攻擊中,未加密的網路流量可能遭到攔截,或透過真實 IP 位址進一步存取裝置或網路。
透過 Surfshark 新一代加密技術,打造更完善的網路隱私保護
在未進行 VPN 加密的情況下,您的網路活動幾乎完全處於公開狀態:網路服務業者、駭客、廣告商與其他第三方均可監控您的網路行為,且往往令您難以察覺。
Surfshark VPN 透過強大的加密技術保護您的網路流量,遮蔽您的資料並隱藏您的 IP 位址,協助保護您的位置、瀏覽紀錄和個人資訊的隱私。即使有人攔截您的連線,他們也只能看到無法解讀的亂碼資料。
Surfshark 現已在 Dausos 及 WireGuard 連線中預設啟用後量子加密技術──不僅可防範當前威脅,也能因應未來的風險。


常見問答集
VPN 加密是什麼?
VPN 加密技術是打亂網路資料的過程,使未授權的第三方無法讀取或使用這些資料。使用 VPN 能加密網頁活動與 IP 位址,即使有人攔截流量,也無法解密資料。VPN 加密技術可讓網路更安全、隱私更高並兼具匿名性。
VPN 是否會加密資料?
VPN 會加密裝置與 VPN 伺服器之間所有傳送與接收的資料。連上 VPN 時,系統會建立一條安全通道,所有網路流量都會透過此通道傳輸,對所有經過的資料進行加密處理。
