電子郵件洩漏監控
- 監控電郵已知數據外洩情況
- 一旦電郵出現在外洩數據庫中,即會收到警報
- 防範身份盜用及帳戶盜用
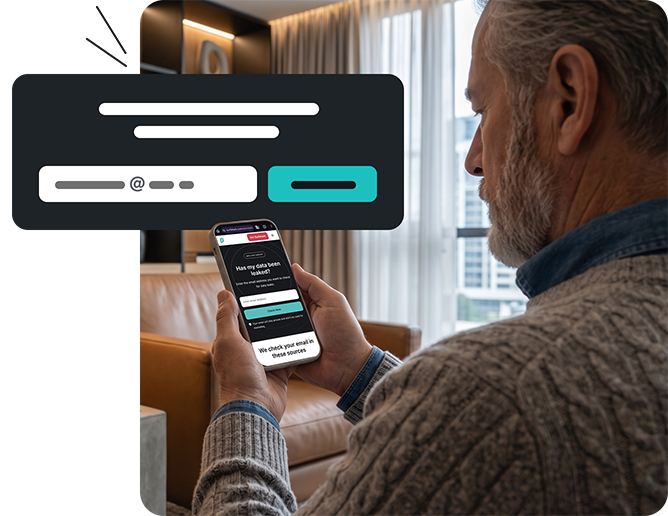
廣受信賴,在全球擁有超過 40M 的應用程式下載量,並斬獲超過 30 項表彰獎項
截至 2026-03-26 的數據


截至 2026-03-26 的數據
電郵外洩後會發生什麼事?
每天都有電郵地址在資料外洩事件中曝光,而大多數人往往直到損害已造成,才發現自己的電郵遭到外洩。由於電郵綁定了大部分網上帳戶,單次洩漏就可能引發一連串嚴重風險。
網絡釣魚及詐騙電郵
攻擊者會利用已外洩電郵地址,發送針對性的釣魚電郵,誘騙您和親友點擊惡意連結或交出敏感資訊。
垃圾郵件攻擊
電郵地址外洩後,可能會使收件匣的垃圾郵件數量大增,釣魚郵件混雜其中,從而更難察覺騙徒發送的惡意資訊。
帳戶盜用
外洩電郵配上被竊密碼,網絡罪犯可直接登入您的帳戶。若您重複使用密碼,單次外洩事件就可能危及多個網上帳戶。
竊取身份
僅是電郵地址外洩看似無害,但若結合姓名、電話號碼、出生日期等資料,就會成為身份盜用的開端。
全方位身份盜用保護機制,包括檢查已洩露電郵、更改受損帳戶的密碼,以及採取額外的安全措施,偵測日後可能出現的外洩情況。
檢查電郵是否曾被外洩
Surfshark 的資料洩漏檢查工具會掃描已知的資料外洩事件,即時確認您的電郵地址是否已遭洩漏。運作方式如下:
1. 輸入您的電郵地址
前往我們的免費資料洩漏檢查工具,輸入想要查驗的電郵地址,點擊 立即檢查即可。
2. 獲取結果
此工具會在已知外洩資料庫中搜尋您的電郵,然後顯示個人資料是否已洩露。
3. 查看受影響內容
您可清楚看到外洩電郵來自何處,並會影響其他哪些資料(如密碼、用戶名)。
電郵外洩後該怎麼辦
若您懷疑電郵已外洩,請按以下步驟保障自身安全:
更改您的密碼
針對每個受影響的帳戶,建立強度足夠、獨一無二的密碼。為安全起見,切勿重複使用曾在資料外洩中出現過的密碼。
開啟 2FA(雙重認證)
新增第二道驗證步驟(如驗證應用程式),讓罪犯更難存取您的帳戶。
檢查未授權交易
檢查您的銀行交易記錄、信用卡月結單和其他帳戶有無異常活動,並舉報任何可疑情況。
使用 Surfshark Alert 監察日後電郵外洩
單次電郵外洩檢查,您只能看到當下的曝光情況。要即時掌握新的外洩事件,需持續監測並接收即時通知,這正是 Surfshark Alert 的用武之處。
一旦偵測到電郵出現在新外洩事件中,Surfshark Alert 即會通知您。運作方式如下:

1. 取得 Surfshark
選擇最適合您的定價計劃。Surfshark One 及 One+ 套裝中已含 Alert 功能。
2. 新增您的電郵地址
前往 Surfshark 網頁版應用程式,連結想要監察的所有電郵地址。新增的帳戶越多,保護覆蓋面就越廣。
3. 接收警報
一旦資料出現在新外洩事件中,即會收到警報。然後按照所推薦步驟,保障帳戶安全。
無需手動檢查,為電郵地址、密碼等提供持續性安全保障。
為什麼要選擇 Surfshark?
保護電郵地址固然重要,但這只是維護網上安全的一小部分。Surfshark 匯集多款工具,旨在提供全面安全防護。
確保您的連線安全
Surfshark VPN 可加密網絡連線並隱藏 IP 位址,有助防止窺探行為,並在公共 Wi-Fi 環境下保護個人資料私隱。Surfshark 在全球 100 個國家/地區設有 4,500 多部伺服器,支援連接不限量裝置,能提供更強防護與更快連線速度。
保護您的設備
Surfshark Antivirus 可阻擋惡意軟件,包括這類直接從您裝置中竊取已儲存憑證和電郵資料的軟件。此功能可在開啟受感染檔案、下載項目和附件前,完成偵測、清除和刪除,同時掃描可能讓您的電郵地址落入攻擊者手中的潛在威脅。
奪回私隱控制權
Incogni 會要求資料代理商、尋人網站及其他網頁從其資料庫中移除您的個人資料。它會持續在網上監察您曝光的資料(包括電郵地址),並在這些資料被惡意利用前,及早將其移除。
確保個資私密
Surfshark 的 Alternative ID 可產生替代電郵地址,專用於註冊網站和網上服務。既能避免主要聯絡資料存入可能發生外洩的資料庫,也能減少在網絡上分享的個人數據總量。
這些安全工具綜合起來,不只能應對單次電郵地址外洩,更能在所有上網場景中守護您的數碼身份。
選擇保護等級
Alert 提供持續電郵外洩防護,已包含在 Surfshark One 及 One+ 套裝中,兩者都提供一站式網絡安全工具。
時刻防範電郵外洩
監察電郵地址,獲取個人資料洩露警報
常見問答
電郵外洩後,應立即採取什麼措施?
電郵外洩後須即時處置,以盡量降低風險。首先,受影響電郵帳戶、以及所有共用同一組登入憑證的服務,全部更換為強度足夠的獨立密碼;接著,使用驗證應用程式開啟雙重認證,防止未經授權存取。
接下來,檢查所有活躍登入階段,撤銷無法識別之裝置的存取權限。最後,檢查已連結的財務帳戶,同時留意是否收到冒充正規機構的釣魚郵件。
電郵外洩後會發生什麼事?
電郵地址外洩是網絡罪犯鎖定個人及財務帳戶的突破口。一旦發生資料外洩,騙徒常會發送針對性的釣魚訊息或受惡意軟件感染的檔案,藉此竊取用戶的敏感資料。
惡意分子還可能嘗試憑證填充攻擊,用外洩的電郵和密碼組合,在銀行平台、社交媒體、網購網站逐一測試登入。此外,已外洩電郵地址常被加入商業垃圾郵件名單,在暗網市場流轉交易。
單憑電郵地址就能入侵您的電郵嗎?
不能,黑客無法單憑電郵地址就直接登入您的電郵帳戶。知道電郵只等於拿到登入標識,要成功存取還需要對應密碼、有效會話令牌,或是能取用帳戶復原方式。
但掌握電郵地址後,黑客就能發動針對性釣魚攻擊、發送假密碼重設請求,或是用過往外洩的密碼執行憑證填充攻擊。
外洩他人電郵是否違法?
是的,未經授權外洩或公開他人電郵地址,通常違反私隱法和電腦欺詐法規。根據歐盟《一般資料保護規則》(GDPR)等法規,電郵地址被歸類為個人身份識別資料,未經授權散佈屬違法行為。
在美國,透過未經授權存取獲取並外洩私人電郵、電話號碼等聯絡資料,均違反《電腦欺詐及濫用法》(CFAA),還可能因公開披露私人資料面臨民事隱私訴訟。
